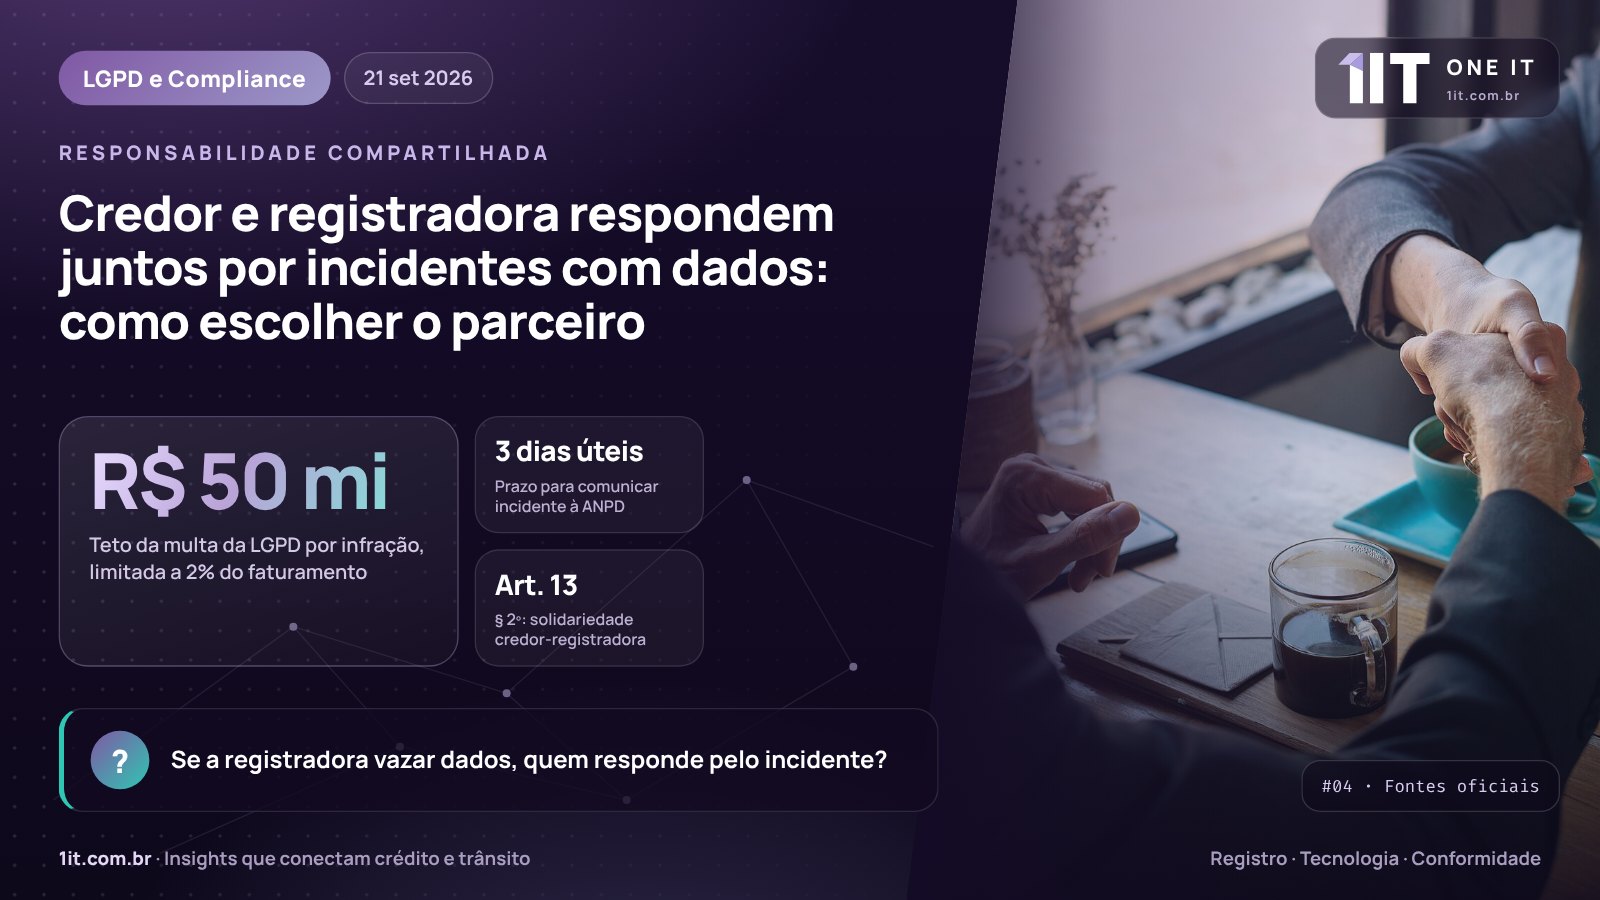
Até R$ 50 milhões por infração. É o teto da multa simples prevista no art. 52 da Lei Geral de Proteção de Dados, limitada a 2% do faturamento. No registro de contratos de veículos, esse risco ganhou um contorno específico: desde a Resolução Contran 1.016/2024, credor e registradora respondem solidariamente por incidentes com dados. A escolha da registradora, que a mesma norma deixa nas mãos do credor, deixou de ser só uma decisão de preço e passou a ser uma decisão de gestão de risco.
O que a regra diz
O art. 13 da Resolução 1.016 garante ao credor a livre escolha da registradora. Logo em seguida, o § 2º do mesmo artigo estabelece que credor e registradora respondem solidariamente por incidentes com dados, com remissão aos arts. 42 e 45 da LGPD. A combinação é coerente: quem escolhe o parceiro participa da responsabilidade pelo que acontece com os dados que circulam entre os dois. Um vazamento na ponta da registradora, portanto, não é um problema exclusivo dela.
A LGPD já previa, no art. 42, § 1º, I, a responsabilidade solidária do operador. A norma do Contran torna essa relação explícita para o registro de contratos e a vincula a um setor em que os dados tratados incluem identificação do devedor, dados do veículo e condições do financiamento. Em caso de incidente, a discussão sobre quem falhou continua importante, mas acontece depois que a responsabilidade perante o titular já está posta para ambos.
Critérios para escolher o parceiro
Se a responsabilidade é compartilhada, a diligência precisa ser proporcional. A própria regulamentação oferece um bom roteiro, porque o anexo trazido pela Resolução 1.016 exige das registradoras requisitos de segurança e de privacidade que o credor pode verificar diretamente, com documentos e evidências, antes de assinar. Na avaliação, que deve ser repetida periodicamente e não apenas na contratação, vale conferir pelo menos estes itens:
- certificação ISO/IEC 27001 válida, exigida para o credenciamento;
- atestado de capacidade técnica em tratamento de dados ou certificação ISO/IEC 27701;
- encarregado de dados designado, como prevê o art. 41 da LGPD;
- medidas de segurança documentadas, nos termos do art. 46 da LGPD;
- plano de resposta a incidentes compatível com os prazos da ANPD.
A LGPD lista a “proteção do crédito” como uma das bases legais para o tratamento de dados pessoais, no inciso X do art. 7º. Ou seja, o tratamento no registro de contratos tem fundamento legal sólido. O que a solidariedade da Resolução 1.016 cobra não é a justificativa do tratamento, mas a qualidade da proteção dada a esses dados.
Incidente não espera contrato
A Resolução CD/ANPD 15/2024 determina que incidentes de segurança sejam comunicados à autoridade em 3 dias úteis a partir do conhecimento, com complementação de informações em até 20 dias úteis e manutenção do registro do incidente por 5 anos. São prazos curtos para dois agentes que, em muitos casos, nunca ensaiaram uma resposta conjunta. Descobrir na hora do incidente quem avisa quem é a forma mais cara de aprender.
Por isso, o contrato entre credor e registradora deve ir além do preço por registro. Canais de comunicação definidos, responsáveis nomeados, fluxo de informação sobre incidentes, direito de auditoria e guarda de evidências precisam estar escritos antes do primeiro contrato registrado. A responsabilidade solidária é um incentivo para que as duas partes tratem a segurança como projeto comum, com testes periódicos e revisão a cada mudança relevante.
A One IT estrutura processos e tecnologia pensando na responsabilidade compartilhada: documenta controles, mantém trilhas de auditoria e organiza a resposta a incidentes para funcionar em conjunto com a instituição financeira. A ideia é que o banco consiga avaliar, com evidências, o parceiro com quem divide o risco. 🛡️
Referências
- Resolução CONTRAN nº 1.016/2024, art. 13 · Livre escolha da registradora e responsabilidade solidária por incidentes com dados. — acessar
- Lei 13.709/2018 (LGPD) · Bases legais, responsabilidade do operador, segurança e sanções. — acessar
- Autoridade Nacional de Proteção de Dados (ANPD) · Regulamentos da ANPD, incluindo a comunicação de incidentes de segurança. — acessar
Do Núcleo Técnico One IT, para quem “responsabilidade solidária” é uma ótima razão para conhecer bem o parceiro antes de dividir com ele qualquer coisa, inclusive o risco.
— Núcleo Técnico One IT · Registro · Tecnologia · ConformidadeComo a One IT ajuda: Quer um roteiro de diligência para avaliar registradoras?
Conheça nossa abordagem de LGPDFoto do infográfico: rawpixel.com / Wikimedia Commons, CC0 (adaptada)
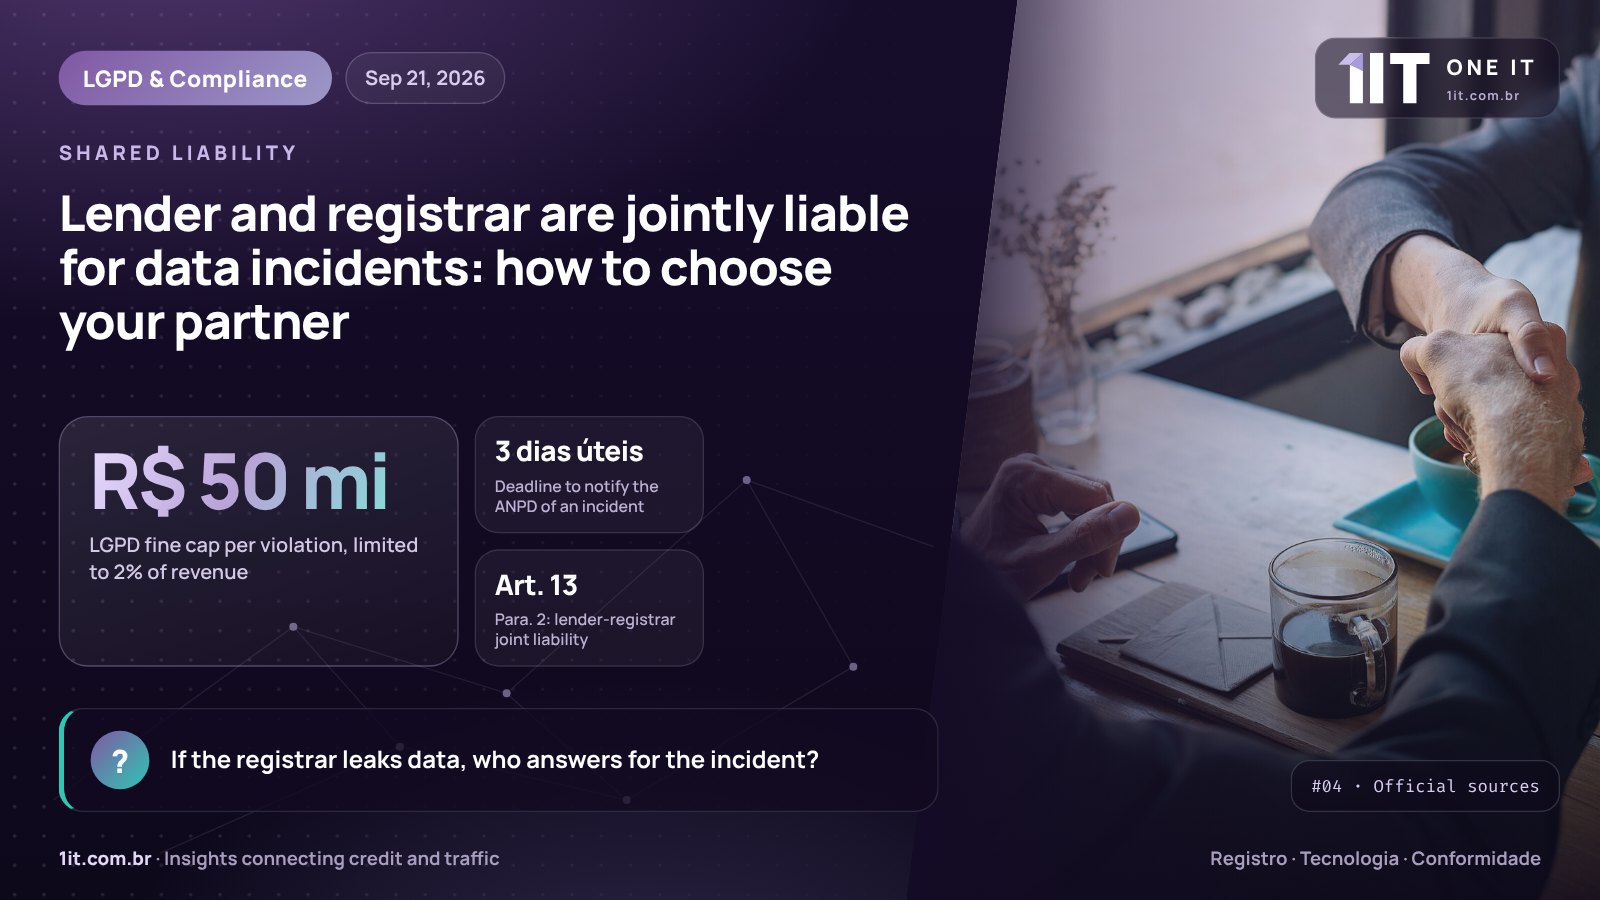
Up to R$ 50 million per violation. That is the cap on the simple fine set out in article 52 of Brazil’s General Data Protection Law (LGPD), limited to 2% of revenue. In vehicle contract registration, this risk took on a specific shape: since CONTRAN Resolution 1,016/2024, lender and registrar are jointly liable for data incidents. Choosing the registrar, which the same rule leaves in the lender’s hands, is no longer just a pricing decision; it has become a risk management decision.
What the rule says
Article 13 of Resolution 1,016 guarantees lenders free choice of registrar. Right after that, paragraph 2 of the same article states that lender and registrar are jointly liable for data incidents, with a cross-reference to articles 42 and 45 of the LGPD. The combination is consistent: whoever chooses the partner shares responsibility for what happens to the data flowing between them. A leak on the registrar’s side, therefore, is not the registrar’s problem alone.
The LGPD already provided, in article 42, paragraph 1, item I, for the joint liability of the processor. The CONTRAN rule makes this relationship explicit for contract registration and ties it to a sector in which the data processed includes debtor identification, vehicle details and financing terms. After an incident, the debate over who failed still matters, but it happens once liability toward the data subject has already been placed on both.
Criteria for choosing a partner
If liability is shared, due diligence must be proportionate. The regulation itself offers a good roadmap, because the annex introduced by Resolution 1,016 requires registrars to meet security and privacy requirements that the lender can verify directly, with documents and evidence, before signing. When assessing a registrar, which should be repeated periodically and not only at onboarding, check at least the following items:
- a valid ISO/IEC 27001 certification, required for accreditation;
- a technical capability certificate in data processing or ISO/IEC 27701 certification;
- an appointed data protection officer, as article 41 of the LGPD requires;
- documented security measures, under article 46 of the LGPD;
- an incident response plan compatible with ANPD deadlines.
The LGPD lists “credit protection” as one of the legal bases for processing personal data, in item X of article 7. In other words, processing in contract registration has a solid legal foundation. What the joint liability in Resolution 1,016 demands is not a justification for processing, but the quality of protection given to that data.
Incidents don’t wait for contracts
ANPD Resolution CD/ANPD 15/2024 requires security incidents to be reported to the authority within 3 business days of becoming aware of them, with supplementary information within 20 business days and incident records kept for 5 years. These are tight deadlines for two parties that, in many cases, have never rehearsed a joint response. Finding out who notifies whom in the middle of an incident is the most expensive way to learn.
That is why the contract between lender and registrar must go beyond the price per registration. Defined communication channels, named contacts, an incident information flow, audit rights and evidence retention need to be in writing before the first contract is registered. Joint liability is an incentive for both parties to treat security as a shared project, with periodic tests and a review after every relevant change.
One IT builds processes and technology with shared liability in mind: it documents controls, keeps audit trails and organizes incident response to work hand in hand with the financial institution. The goal is for the bank to assess, based on evidence, the partner with whom it shares the risk. 🛡️
References
- Resolução CONTRAN nº 1.016/2024, art. 13 · Free choice of registrar and joint liability for data incidents. — open
- Lei 13.709/2018 (LGPD) · Legal bases, processor liability, security and sanctions. — open
- Autoridade Nacional de Proteção de Dados (ANPD) · ANPD regulations, including security incident reporting. — open
From the One IT Technical Team, for whom “joint liability” is an excellent reason to know a partner well before sharing anything with them, risk included.
— One IT Technical Team · Registry · Technology · ComplianceHow One IT helps: Want a due diligence roadmap to assess registrars?
See our LGPD approachInfographic photo: rawpixel.com / Wikimedia Commons, CC0 (adaptada)
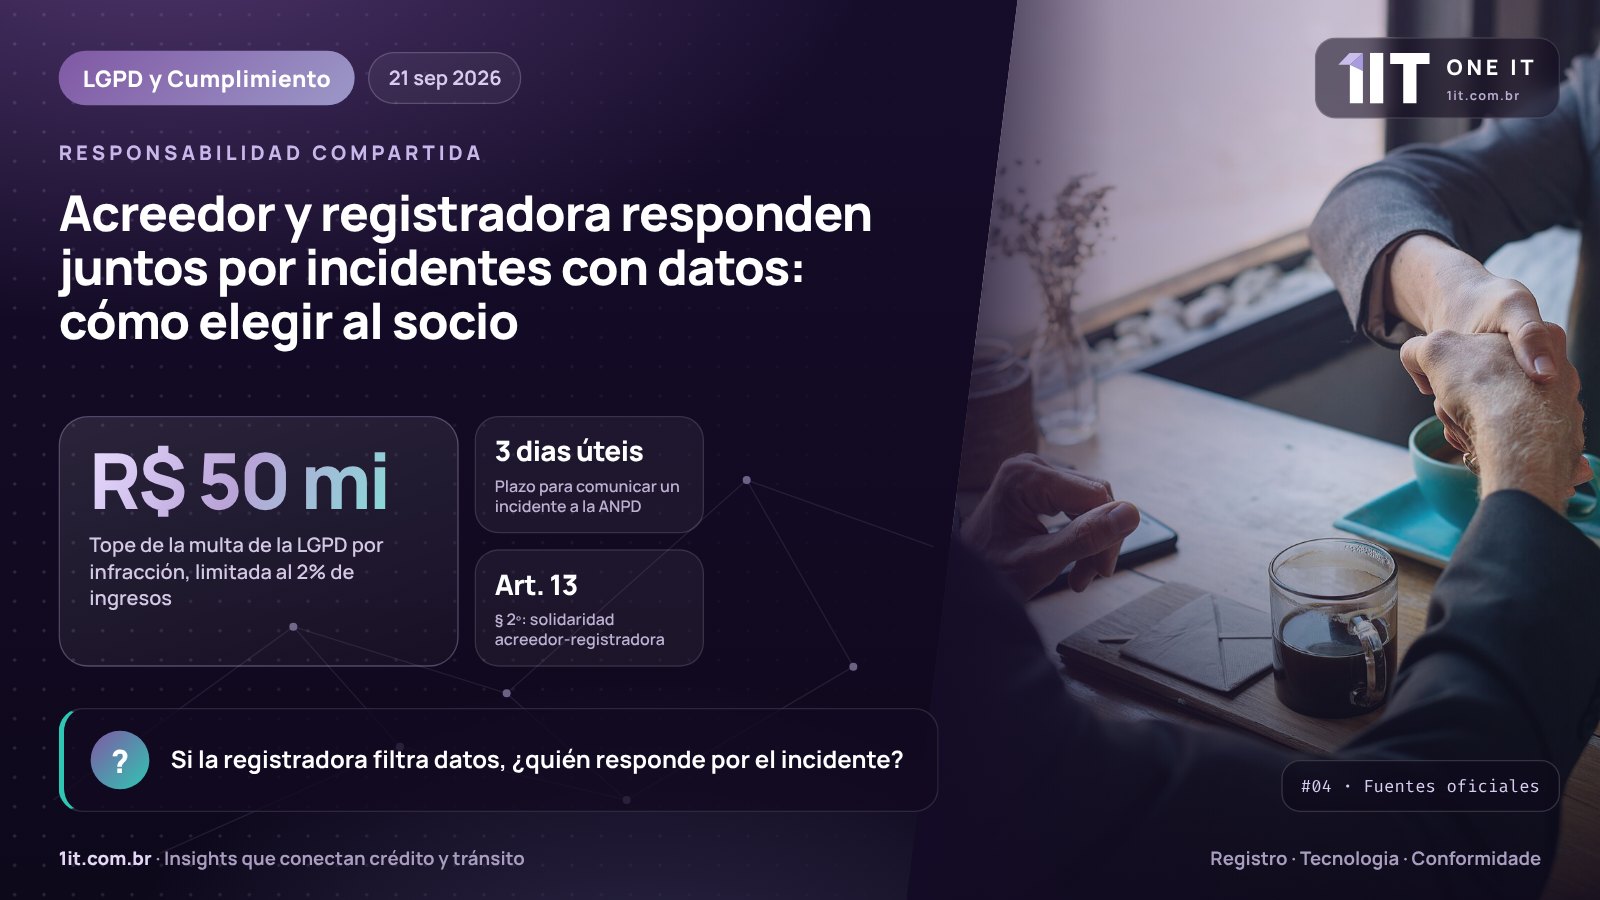
Hasta R$ 50 millones por infracción. Es el tope de la multa simple del art. 52 de la LGPD, la ley brasileña de protección de datos, limitada al 2% de los ingresos. En el registro de contratos de vehículos, ese riesgo tomó una forma específica: desde la Resolución Contran 1.016/2024, acreedor y registradora responden solidariamente por incidentes con datos. Elegir la registradora, algo que la misma norma deja en manos del acreedor, dejó de ser solo una decisión de precio: ahora es gestión de riesgos.
Lo que dice la regla
El art. 13 de la Resolución 1.016 garantiza al acreedor la libre elección de la registradora. A continuación, el § 2º del mismo artículo establece que acreedor y registradora responden solidariamente por incidentes con datos, con remisión a los arts. 42 y 45 de la LGPD. La combinación es coherente: quien elige al socio comparte la responsabilidad por lo que ocurre con los datos que circulan entre ambos. Una filtración del lado de la registradora, por lo tanto, no es un problema exclusivo de ella.
La LGPD ya preveía, en el art. 42, § 1º, I, la responsabilidad solidaria del operador. La norma del Contran hace explícita esa relación para el registro de contratos y la vincula a un sector en el que los datos tratados incluyen la identificación del deudor, los datos del vehículo y las condiciones del financiamiento. Ante un incidente, la discusión sobre quién falló sigue siendo importante, pero ocurre cuando la responsabilidad frente al titular ya recae sobre ambos.
Criterios para elegir al socio
Si la responsabilidad es compartida, la diligencia debe ser proporcional. La propia reglamentación ofrece una buena hoja de ruta, porque el anexo incorporado por la Resolución 1.016 exige a las registradoras requisitos de seguridad y privacidad que el acreedor puede verificar directamente, con documentos y evidencias, antes de firmar. En la evaluación, que debe repetirse periódicamente y no solo al contratar, conviene revisar al menos estos puntos:
- certificación ISO/IEC 27001 vigente, exigida para la acreditación;
- certificado de capacidad técnica en tratamiento de datos o certificación ISO/IEC 27701;
- encargado de datos designado, como prevé el art. 41 de la LGPD;
- medidas de seguridad documentadas, en los términos del art. 46 de la LGPD;
- plan de respuesta a incidentes compatible con los plazos de la ANPD.
La LGPD incluye la “protección del crédito” entre las bases legales para el tratamiento de datos personales, en el inciso X del art. 7º. Es decir, el tratamiento en el registro de contratos tiene un fundamento legal sólido. Lo que exige la solidaridad de la Resolución 1.016 no es la justificación del tratamiento, sino la calidad de la protección de esos datos.
El incidente no espera al contrato
La Resolución CD/ANPD 15/2024 determina que los incidentes de seguridad se comuniquen a la autoridad en 3 días hábiles desde que se conocen, con información complementaria en hasta 20 días hábiles y conservación del registro del incidente por 5 años. Son plazos cortos para dos agentes que, en muchos casos, nunca ensayaron una respuesta conjunta. Descubrir en pleno incidente quién avisa a quién es la forma más cara de aprender.
Por eso, el contrato entre acreedor y registradora debe ir más allá del precio por registro. Canales de comunicación definidos, responsables designados, flujo de información sobre incidentes, derecho de auditoría y conservación de evidencias deben estar por escrito antes del primer contrato registrado. La responsabilidad solidaria es un incentivo para que ambas partes traten la seguridad como un proyecto común, con pruebas periódicas y revisión ante cada cambio relevante.
One IT estructura procesos y tecnología pensando en la responsabilidad compartida: documenta controles, mantiene pistas de auditoría y organiza la respuesta a incidentes para funcionar en conjunto con la institución financiera. La idea es que el banco pueda evaluar, con evidencias, al socio con quien comparte el riesgo. 🛡️
Referencias
- Resolução CONTRAN nº 1.016/2024, art. 13 · Libre elección de la registradora y responsabilidad solidaria por incidentes con datos. — acceder
- Lei 13.709/2018 (LGPD) · Bases legales, responsabilidad del operador, seguridad y sanciones. — acceder
- Autoridade Nacional de Proteção de Dados (ANPD) · Reglamentos de la ANPD, incluida la comunicación de incidentes de seguridad. — acceder
Del Núcleo Técnico One IT, para quien la “responsabilidad solidaria” es un excelente motivo para conocer bien al socio antes de compartir con él cualquier cosa, incluido el riesgo.
— Núcleo Técnico One IT · Registro · Tecnología · CumplimientoCómo ayuda One IT: ¿Quiere una hoja de ruta de diligencia para evaluar registradoras?
Conozca nuestro enfoque LGPDFoto de la infografía: rawpixel.com / Wikimedia Commons, CC0 (adaptada)