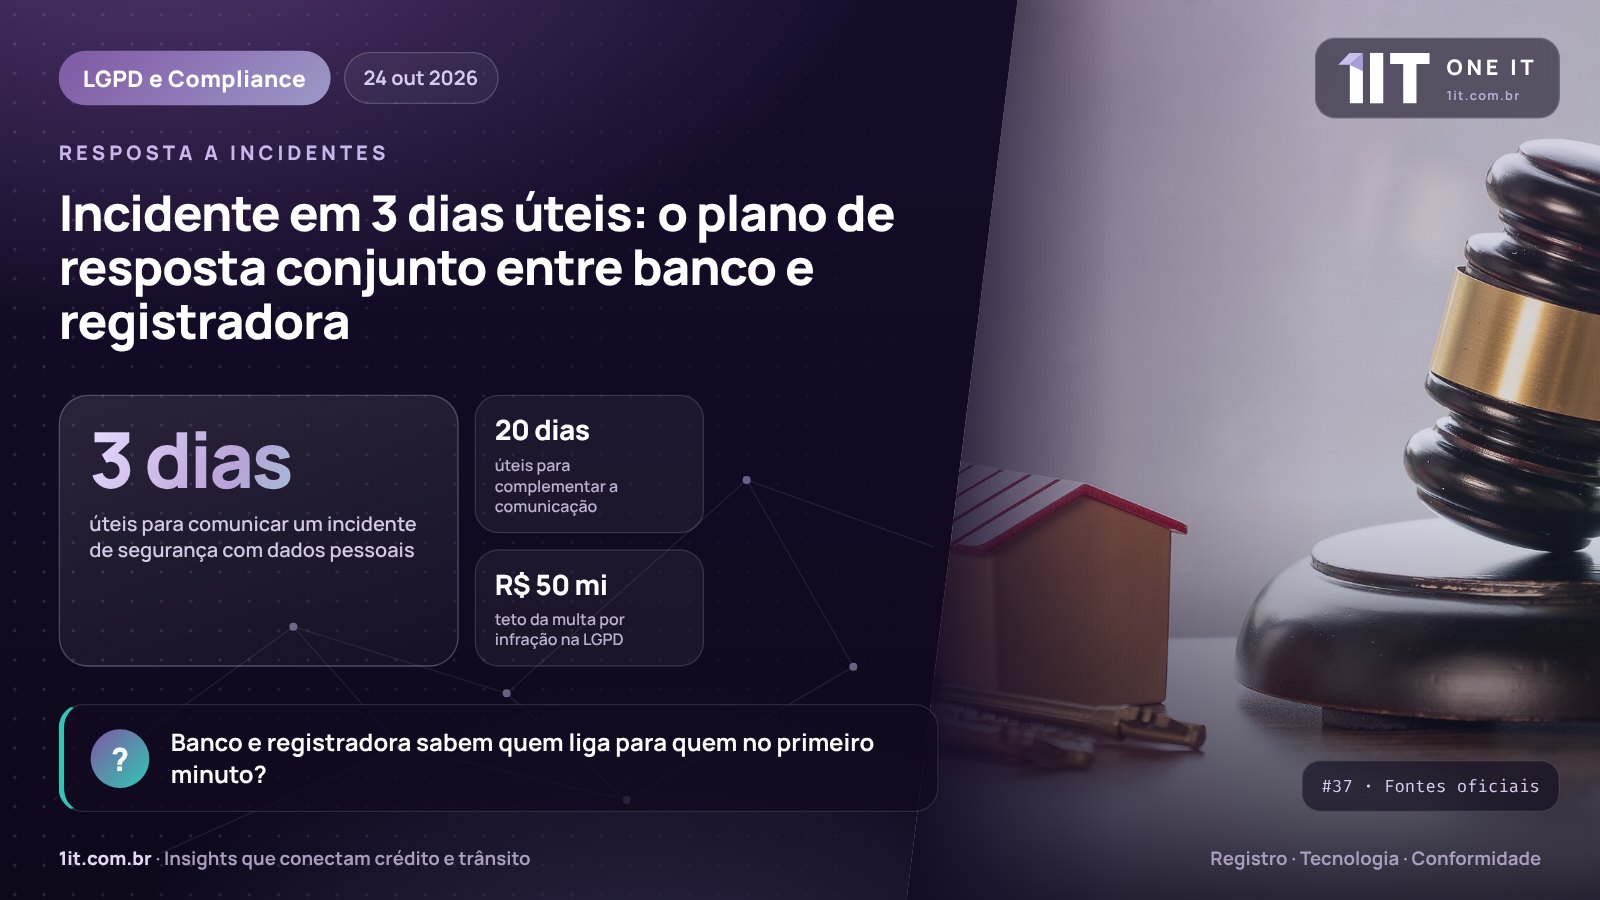
Quinta-feira, 17h40. O monitoramento de uma registradora identifica acessos fora do padrão a um lote de contratos digitalizados de um banco cliente. A partir desse momento, começa a correr um relógio que não para no fim de semana, mas também não o ignora: pela Res. CD/ANPD 15/2024, incidentes de segurança com dados pessoais devem ser comunicados em 3 dias úteis a partir do conhecimento. Se nada atrapalhar, o prazo vence na terça-feira. A pergunta é quantas dessas horas serão gastas descobrindo quem deve avisar quem.
Um prazo curto para uma cadeia longa
O regulamento da ANPD fixou três marcos: comunicação em 3 dias úteis, complementação das informações em até 20 dias úteis e manutenção do registro do incidente por cinco anos. Em uma operação simples, com um único controlador e sistemas próprios, o prazo já é apertado. No registro de contratos, a cadeia é mais longa: os dados saem do banco, passam pela registradora e chegam ao Detran.
Cada elo dessa cadeia consome tempo. Se o incidente é detectado no fornecedor e o aviso ao banco depende de um e-mail genérico de suporte, parte da janela regulatória pode se perder antes de a equipe certa sequer saber do problema. O plano de resposta precisa, portanto, ser desenhado para a cadeia inteira, e não para cada empresa isoladamente. Em incidentes, a demora para acionar as pessoas certas costuma ser o primeiro tempo perdido.
Responsabilidade compartilhada, por norma
No setor, a divisão de responsabilidades não depende só de contrato. A Res. Contran 1.016/2024 determina que credor e registradora respondem solidariamente por incidentes com dados, com remissão aos arts. 42 e 45 da LGPD. A própria lei já prevê, no art. 42, § 1º, I, a responsabilidade solidária do operador, e exige, no art. 46, medidas de segurança aptas a proteger os dados pessoais.
O custo de errar também está na lei. O art. 52, II, da LGPD prevê multa de até 2% do faturamento, limitada a R$ 50 milhões por infração. Com a solidariedade expressa, discutir depois do incidente quem deveria ter feito o quê raramente ajuda: o que reduz o risco é ter decidido antes. Os contratos devem refletir essa realidade, com cláusulas de cooperação, acesso a evidências e divisão clara de tarefas na resposta.
O regulamento da ANPD admite que a primeira comunicação seja complementada em até 20 dias úteis. Na prática, isso significa que não saber todos os detalhes não é motivo para atrasar o aviso inicial. Comunicar no prazo, com o que se sabe, e completar depois é exatamente o comportamento que a norma desenhou.
O plano conjunto, antes do incidente
Um bom plano conjunto cabe em poucas páginas e é testado com alguma frequência. Ele não substitui a política de cada empresa, mas costura as duas em pontos críticos, com responsáveis nomeados e prazos internos mais curtos que o regulatório. Também define quem conduz a análise técnica e como as informações serão consolidadas para a comunicação oficial, que o art. 48 da LGPD atribui ao controlador. Os elementos mínimos costumam ser estes:
- Contatos de plantão e encarregados de dados nomeados nos dois lados, com substitutos.
- Prazo contratual de aviso da registradora ao banco, contado em horas, não em dias.
- Modelo de comunicação pré-acordado, com os campos que a ANPD exige.
- Simulação anual conjunta e repositório comum de evidências, guardado por cinco anos.
A One IT estrutura processos de registro com resposta a incidentes desenhada para a cadeia inteira: canais de aviso definidos com cada cliente, trilhas de auditoria por contrato que aceleram a análise de impacto e documentação pronta para compor a comunicação. O objetivo é que os 3 dias úteis sejam usados para resolver, e não para procurar telefones. ⏱️
Referências
- Lei 13.709/2018 (LGPD), arts. 42, 46, 48 e 52 · Responsabilidade solidária, medidas de segurança, comunicação de incidentes e sanções. — acessar
- Resolução Contran 1.016/2024, art. 13, § 2º · Credor e registradora respondem solidariamente por incidentes com dados. — acessar
Escrito por uma equipe que mantém o telefone do encarregado de dados na discagem rápida. O da pizzaria ficou em segundo lugar, mas por pouco.
— Núcleo Técnico One IT · Registro · Tecnologia · ConformidadeComo a One IT ajuda: Quer desenhar com a sua registradora um plano conjunto de resposta a incidentes?
Conformidade com a LGPDFoto do infográfico: advokatsmart.no / Wikimedia Commons, CC BY 2.0 (adaptada)
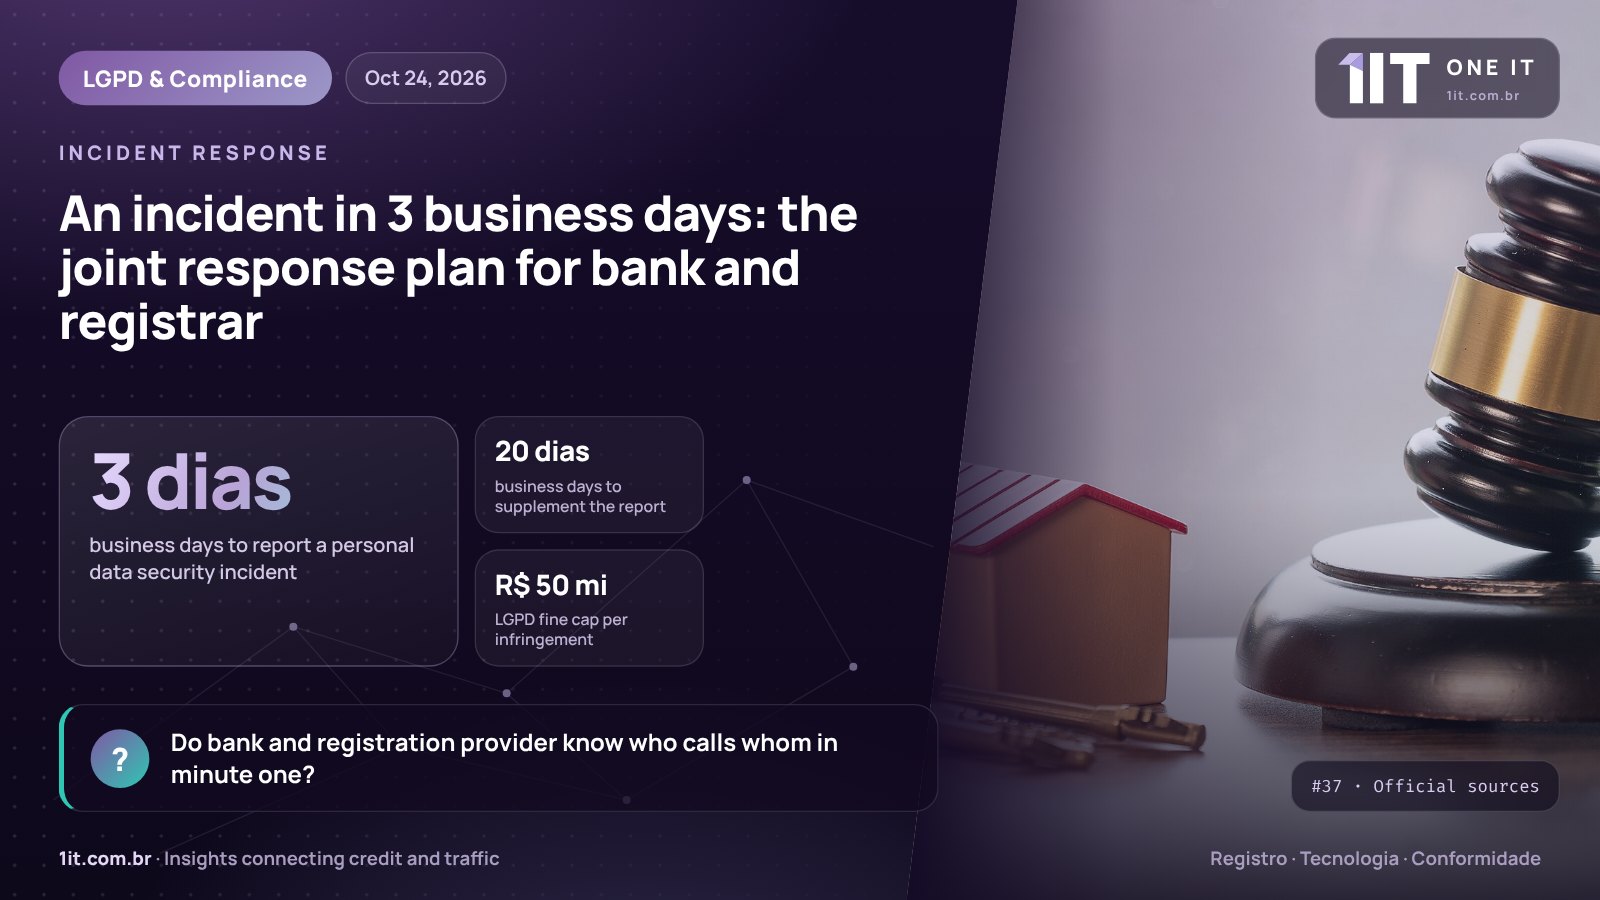
Thursday, 5:40 pm. A registration company's monitoring flags unusual access to a batch of digitised contracts belonging to a bank client. From that moment, a clock starts running that does not stop at the weekend, but does not ignore it either: under ANPD Resolution CD 15/2024, security incidents involving personal data must be reported within 3 business days of becoming aware of them. Barring surprises, the deadline falls on Tuesday. The question is how many of those hours will be spent working out who should tell whom.
A short deadline for a long chain
The ANPD regulation set three milestones: notification within 3 business days, supplementary information within up to 20 business days and retention of the incident record for five years. In a simple operation, with a single controller and in-house systems, the deadline is already tight. In contract registration, the chain is longer: data leave the bank, pass through the registration company and reach the Detran.
Every link in that chain consumes time. If the incident is detected at the supplier and the warning to the bank depends on a generic support e-mail, part of the regulatory window may be lost before the right team even learns of the problem. The response plan must therefore be designed for the whole chain, not for each company in isolation. In incidents, the delay in reaching the right people is usually the first time lost.
Shared liability, by regulation
In this sector, the allocation of liability does not depend on contracts alone. Contran Resolution 1,016/2024 provides that creditor and registration company are jointly liable for data incidents, referring to articles 42 and 45 of the LGPD. The law itself already establishes, in article 42, paragraph 1, item I, the joint liability of the processor, and requires, in article 46, security measures capable of protecting personal data.
The cost of getting it wrong is also in the law. Article 52, item II, of the LGPD provides for a fine of up to 2% of revenue, capped at R$ 50 million per infringement. With joint liability spelled out, arguing after the incident about who should have done what rarely helps: what reduces the risk is having decided in advance. Contracts should reflect this reality, with clauses on cooperation, access to evidence and a clear split of response tasks.
The ANPD regulation allows the first notification to be supplemented within up to 20 business days. In practice, this means that not knowing every detail is no reason to delay the initial report. Notifying on time with what is known, and completing it later, is exactly the behaviour the rule was designed to encourage.
The joint plan, before the incident
A good joint plan fits in a few pages and is tested regularly. It does not replace each company's own policy, but stitches the two together at critical points, with named owners and internal deadlines shorter than the regulatory one. It also defines who leads the technical analysis and how information will be consolidated for the official notification, which article 48 of the LGPD assigns to the controller. The minimum elements are usually these:
- On-call contacts and data protection officers named on both sides, with deputies.
- A contractual deadline for the registrar to alert the bank, counted in hours, not days.
- A pre-agreed notification template containing the fields the ANPD requires.
- An annual joint simulation and a shared evidence repository, kept for five years.
One IT structures registration processes with incident response designed for the whole chain: alert channels agreed with each client, per-contract audit trails that speed up impact analysis and documentation ready to feed the notification. The goal is for the 3 business days to be spent solving the problem, not looking for phone numbers. ⏱️
References
- Lei 13.709/2018 (LGPD), arts. 42, 46, 48 e 52 · Joint liability, security measures, incident notification and sanctions. — open
- Resolução Contran 1.016/2024, art. 13, § 2º · Creditor and registration company are jointly liable for data incidents. — open
Written by a team that keeps the data protection officer's number on speed dial. The pizza place came second, but only just.
— One IT Technical Team · Registry · Technology · ComplianceHow One IT helps: Want to design a joint incident response plan with your registration provider?
LGPD complianceInfographic photo: advokatsmart.no / Wikimedia Commons, CC BY 2.0 (adaptada)
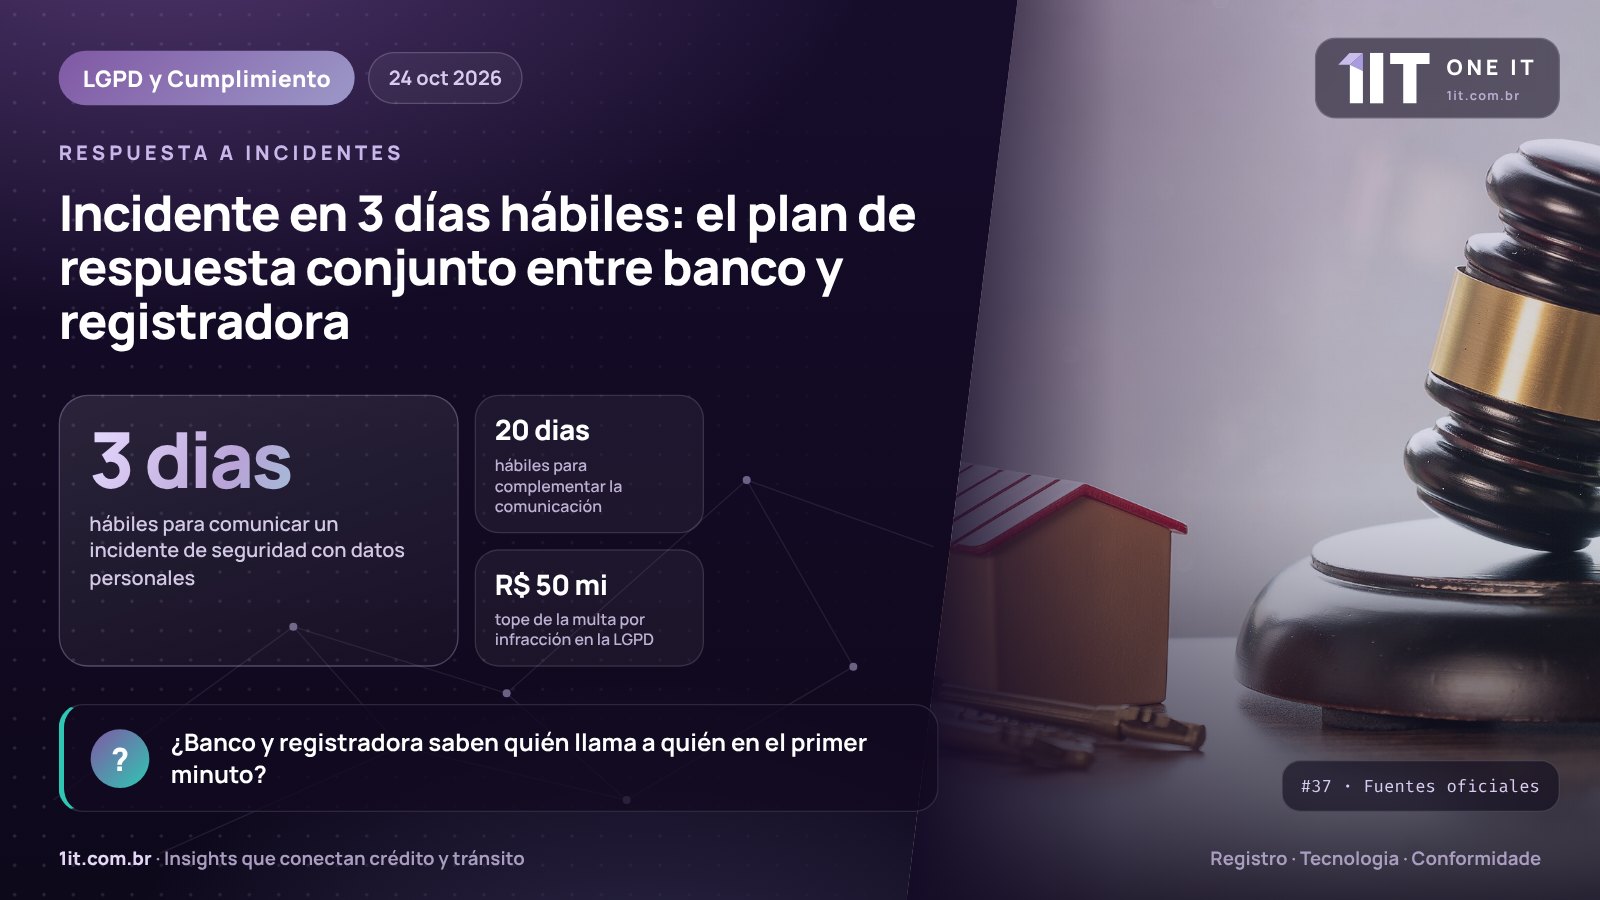
Jueves, 17:40. El monitoreo de una registradora detecta accesos fuera de lo normal a un lote de contratos digitalizados de un banco cliente. Desde ese momento corre un reloj que no se detiene el fin de semana, pero tampoco lo ignora: según la Resolución CD/ANPD 15/2024, los incidentes de seguridad con datos personales deben comunicarse en 3 días hábiles desde que se conocen. Si nada se complica, el plazo vence el martes. La pregunta es cuántas de esas horas se perderán averiguando quién debe avisar a quién.
Un plazo corto para una cadena larga
El reglamento de la ANPD fijó tres hitos: comunicación en 3 días hábiles, complementación de la información en hasta 20 días hábiles y conservación del registro del incidente durante cinco años. En una operación simple, con un único responsable y sistemas propios, el plazo ya es ajustado. En el registro de contratos, la cadena es más larga: los datos salen del banco, pasan por la registradora y llegan al Detran.
Cada eslabón consume tiempo. Si el incidente se detecta en el proveedor y el aviso al banco depende de un correo genérico de soporte, parte de la ventana regulatoria puede perderse antes de que el equipo correcto siquiera conozca el problema. Por eso, el plan de respuesta debe diseñarse para toda la cadena, y no para cada empresa por separado. En los incidentes, la demora en activar a las personas correctas suele ser el primer tiempo perdido.
Responsabilidad compartida, por norma
En el sector, el reparto de responsabilidades no depende solo del contrato. La Resolución Contran 1.016/2024 determina que acreedor y registradora responden solidariamente por incidentes con datos, con remisión a los arts. 42 y 45 de la LGPD. La propia ley ya prevé, en el art. 42, § 1º, I, la responsabilidad solidaria del encargado del tratamiento, y exige, en el art. 46, medidas de seguridad aptas para proteger los datos personales.
El costo de equivocarse también está en la ley. El art. 52, II, de la LGPD prevé una multa de hasta el 2% de la facturación, limitada a R$ 50 millones por infracción. Con la solidaridad expresa, discutir después del incidente quién debía hacer qué rara vez ayuda: lo que reduce el riesgo es haberlo decidido antes. Los contratos deben reflejar esa realidad, con cláusulas de cooperación, acceso a evidencias y reparto claro de tareas.
El reglamento de la ANPD admite que la primera comunicación se complemente en hasta 20 días hábiles. En la práctica, eso significa que no conocer todos los detalles no es motivo para retrasar el aviso inicial. Comunicar a tiempo con lo que se sabe, y completar después, es exactamente el comportamiento que la norma diseñó.
El plan conjunto, antes del incidente
Un buen plan conjunto cabe en pocas páginas y se pone a prueba con cierta frecuencia. No sustituye la política de cada empresa, pero las cose en los puntos críticos, con responsables designados y plazos internos más cortos que el regulatorio. También define quién conduce el análisis técnico y cómo se consolidará la información para la comunicación oficial, que el art. 48 de la LGPD atribuye al responsable del tratamiento. Los elementos mínimos suelen ser estos:
- Contactos de guardia y delegados de protección de datos designados en ambos lados, con suplentes.
- Plazo contractual de aviso de la registradora al banco, contado en horas, no en días.
- Modelo de comunicación preacordado, con los campos que exige la ANPD.
- Simulacro anual conjunto y repositorio común de evidencias, conservado cinco años.
One IT estructura procesos de registro con una respuesta a incidentes pensada para toda la cadena: canales de aviso definidos con cada cliente, trazas de auditoría por contrato que agilizan el análisis de impacto y documentación lista para componer la comunicación. El objetivo es que los 3 días hábiles se usen para resolver, y no para buscar teléfonos. ⏱️
Referencias
- Lei 13.709/2018 (LGPD), arts. 42, 46, 48 e 52 · Responsabilidad solidaria, medidas de seguridad, comunicación de incidentes y sanciones. — acceder
- Resolução Contran 1.016/2024, art. 13, § 2º · Acreedor y registradora responden solidariamente por incidentes con datos. — acceder
Escrito por un equipo que tiene el teléfono del delegado de protección de datos en marcación rápida. El de la pizzería quedó segundo, pero por poco.
— Núcleo Técnico One IT · Registro · Tecnología · CumplimientoCómo ayuda One IT: ¿Quiere diseñar con su registradora un plan conjunto de respuesta a incidentes?
Cumplimiento de la LGPDFoto de la infografía: advokatsmart.no / Wikimedia Commons, CC BY 2.0 (adaptada)