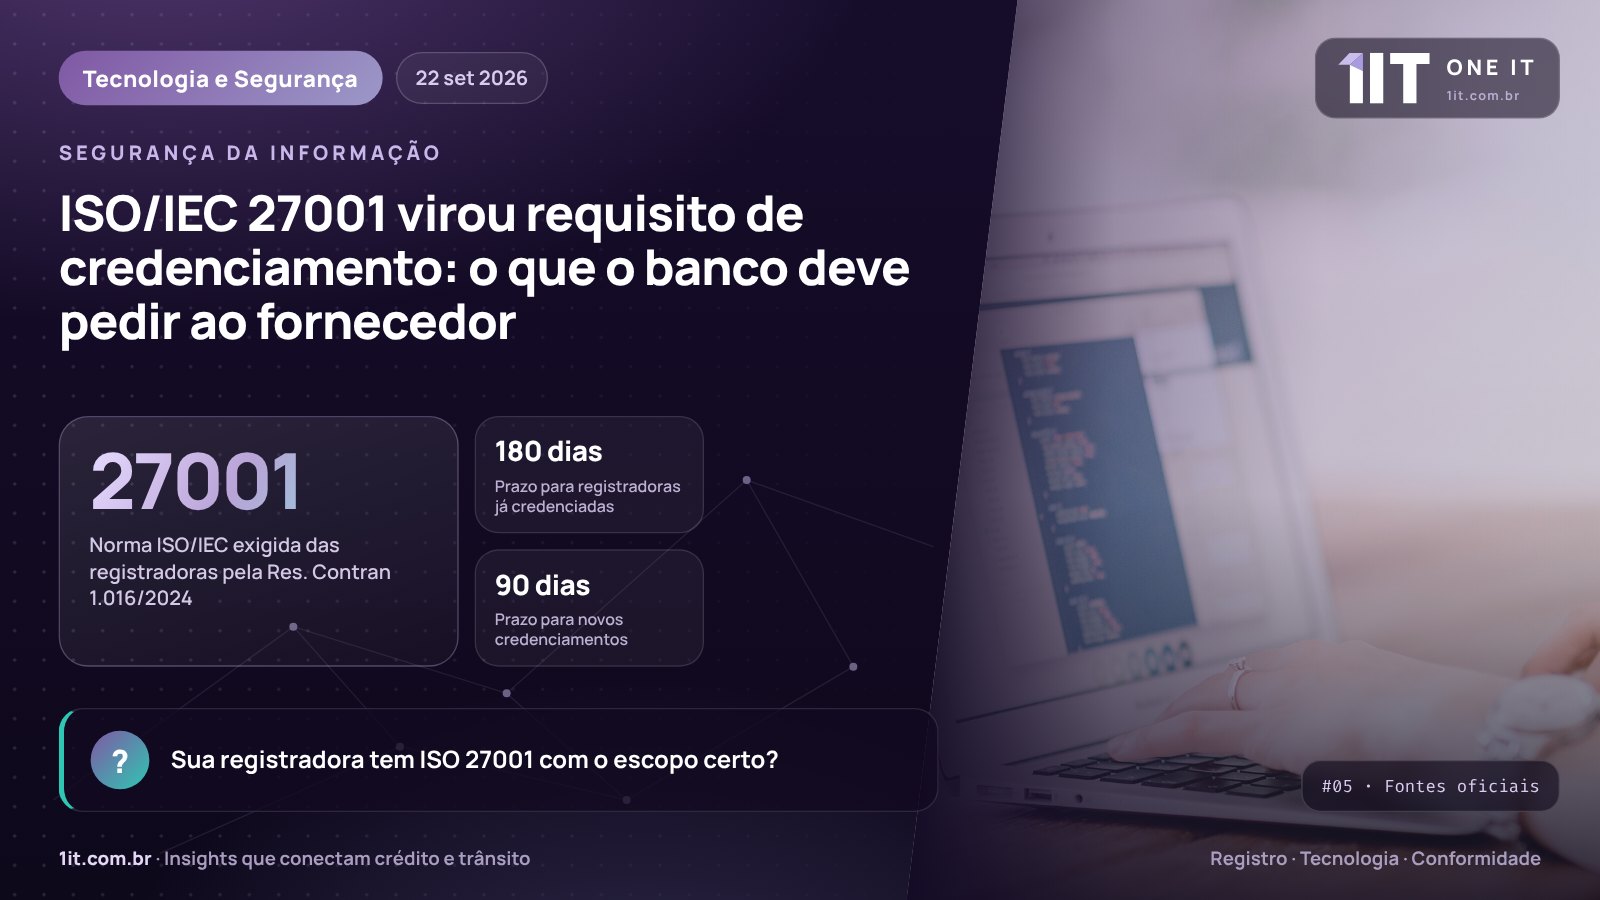
Na mesa do comitê de fornecedores, o questionário de segurança enviado a uma registradora costumava ter dezenas de perguntas abertas. Desde a Resolução Contran 1.016/2024, uma delas passou a ter resposta binária: a empresa possui certificação ISO/IEC 27001? O item 3.3.4 do novo anexo transformou a principal norma internacional de gestão de segurança da informação em requisito para o credenciamento. Para o banco, isso simplifica o ponto de partida, mas não dispensa a análise do que está por trás do certificado.
O que a Resolução exige, e em que prazo
O anexo trazido pela Resolução 1.016 passou a exigir a certificação ISO/IEC 27001 das empresas registradoras de contratos. A norma também definiu uma transição: registradoras já credenciadas receberam 180 dias para se adequar, prazo renovável uma única vez se a certificação estiver em curso, enquanto novos credenciamentos contam com 90 dias, conforme os itens 3.3.5 a 3.3.5.2. O mesmo anexo pede atestado de capacidade técnica em tratamento de dados, que pode ser substituído por certificação ISO/IEC 27701.
O efeito é um piso comum de maturidade. Todas as registradoras credenciadas passam a operar sob um sistema de gestão de segurança auditado por terceiros, com políticas, análise de riscos, controles e melhoria contínua. Para o Detran, o requisito facilita a verificação no credenciamento. Para o credor, que responde solidariamente por incidentes com dados, ele oferece uma referência objetiva, mas que precisa ser lida com atenção aos detalhes.
O que pedir ao fornecedor
Um certificado ISO/IEC 27001 diz que existe um sistema de gestão certificado, mas não diz, sozinho, que ele cobre a operação contratada. A diligência do banco deve ir além da cópia do certificado e checar se o que foi auditado corresponde ao serviço de registro que será prestado. Uma lista prática para a contratação e para a revisão periódica inclui:
- o escopo do certificado abrange a plataforma e os processos de registro de contratos;
- o certificado está válido e as auditorias de manutenção estão em dia;
- a declaração de aplicabilidade mostra quais controles foram adotados ou excluídos;
- há evidências de gestão de incidentes e de testes de continuidade;
- os achados da última auditoria foram tratados.
A Resolução 1.016 não trata a ISO/IEC 27001 e a ISO/IEC 27701 como alternativas. A primeira é obrigatória para o credenciamento; a segunda pode dispensar o atestado de capacidade técnica em tratamento de dados. Uma registradora pode, portanto, precisar das duas frentes, segurança e privacidade, documentadas ao mesmo tempo.
Certificado não é ponto final
A diligência ganhou peso também pelo lado da regulação bancária. A Resolução CMN 4.893/2021, que trata da política de segurança cibernética das instituições financeiras, foi reforçada por norma de 18 de dezembro de 2025. A alteração acrescentou controles mínimos, como rastreabilidade, controle de acesso e testes de intrusão anuais e independentes, e passou a aplicá-los também a sistemas desenvolvidos por terceiros, com prazo de adequação em 1º de março de 2026.
Na prática, a ISO/IEC 27001 da registradora e a política cibernética do banco precisam conversar. Contratos devem prever acesso a evidências, comunicação de mudanças relevantes e cooperação em testes e incidentes. O certificado abre a conversa sobre segurança; a gestão contínua do fornecedor é o que mantém essa conversa honesta ao longo de toda a relação comercial, e não apenas no dia da assinatura.
A One IT estrutura processos e tecnologia alinhados aos requisitos de segurança da informação que a Resolução 1.016 exige das registradoras, e documenta esses controles para que bancos possam avaliá-los dentro da própria política cibernética. Segurança, para nós, é algo que se mostra com evidências. 🔒
Referências
- Resolução CONTRAN nº 1.016/2024, Anexo, itens 3.3.4 a 3.3.5.2 · Exigência de ISO/IEC 27001 e prazos de adequação das registradoras. — acessar
- ISO/IEC 27001 · Norma internacional de sistemas de gestão de segurança da informação. — acessar
- Banco Central do Brasil, Voto CMN 88/2025 · Fundamenta o reforço da Res. CMN 4.893 sobre segurança cibernética. — acessar
Do Núcleo Técnico One IT, que lê o escopo de um certificado com a mesma atenção com que se lê a letra miúda de um contrato de financiamento.
— Núcleo Técnico One IT · Registro · Tecnologia · ConformidadeComo a One IT ajuda: Quer entender como avaliamos e documentamos controles de segurança?
Segurança da informaçãoFoto do infográfico: Crew crew / Wikimedia Commons, CC0 (adaptada)
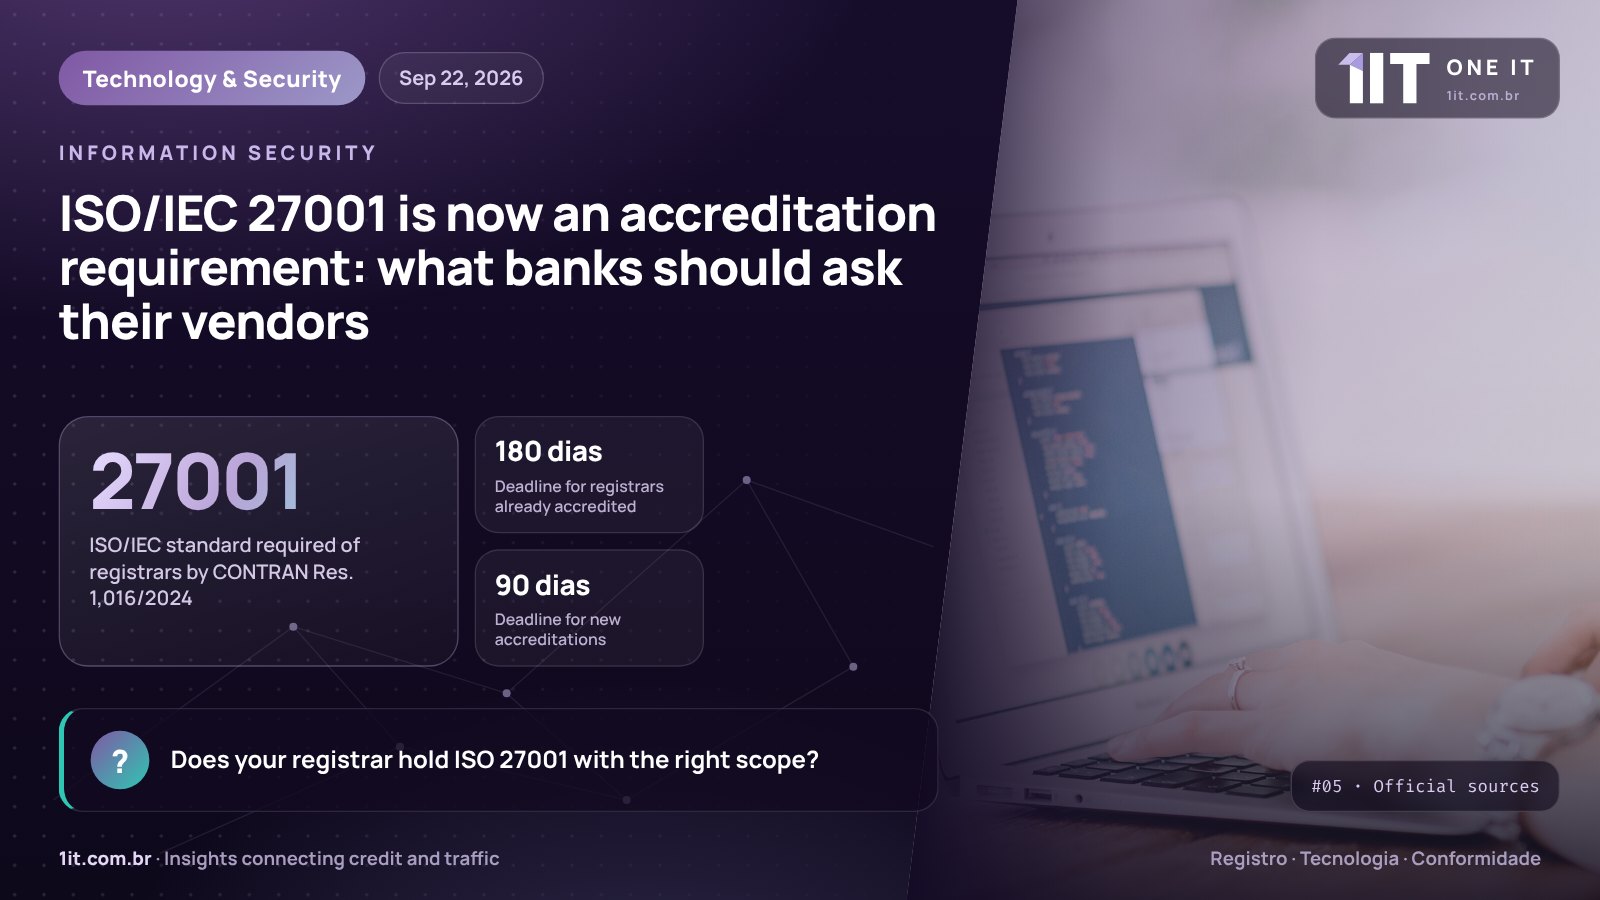
At the vendor committee table, the security questionnaire sent to a registrar used to contain dozens of open questions. Since CONTRAN Resolution 1,016/2024, one of them has a yes-or-no answer: does the company hold ISO/IEC 27001 certification? Item 3.3.4 of the new annex turned the leading international standard for information security management into an accreditation requirement. For banks, this simplifies the starting point, but it does not replace an analysis of what lies behind the certificate.
What the Resolution requires, and by when
The annex introduced by Resolution 1,016 requires contract registration companies to hold ISO/IEC 27001 certification. It also set out a transition: registrars already accredited received 180 days to comply, renewable once if certification is under way, while new accreditations have 90 days, under items 3.3.5 to 3.3.5.2. The same annex requires a technical capability certificate in data processing, which may be replaced by ISO/IEC 27701 certification.
The effect is a common maturity floor. Every accredited registrar now operates under a security management system audited by third parties, with policies, risk analysis, controls and continuous improvement. For the Detran, the requirement makes verification easier during accreditation. For the lender, who is jointly liable for data incidents, it offers an objective benchmark, but one that must be read with attention to detail.
What to ask your vendor
An ISO/IEC 27001 certificate says that a certified management system exists, but it does not, on its own, say that the system covers the contracted operation. A bank’s due diligence should go beyond a copy of the certificate and check whether what was audited matches the registration service to be provided. A practical list for onboarding and periodic review includes:
- the certificate scope covers the contract registration platform and processes;
- the certificate is valid and surveillance audits are up to date;
- the statement of applicability shows which controls were adopted or excluded;
- there is evidence of incident management and continuity testing;
- findings from the latest audit have been addressed.
Resolution 1,016 does not treat ISO/IEC 27001 and ISO/IEC 27701 as alternatives. The former is mandatory for accreditation; the latter can replace the technical capability certificate in data processing. A registrar may therefore need both fronts, security and privacy, documented at the same time.
A certificate is not the finish line
Due diligence has also gained weight on the banking regulation side. CMN Resolution 4,893/2021, which governs financial institutions’ cybersecurity policy, was strengthened by a rule dated December 18, 2025. The amendment added minimum controls, such as traceability, access control and annual independent penetration tests, and extended them to systems developed by third parties, with a compliance deadline of March 1, 2026.
In practice, the registrar’s ISO/IEC 27001 and the bank’s cybersecurity policy need to talk to each other. Contracts should provide for access to evidence, notice of relevant changes and cooperation in testing and incidents. The certificate opens the conversation about security; ongoing vendor management is what keeps that conversation honest throughout the entire business relationship, and not just on signing day.
One IT builds processes and technology aligned with the information security requirements that Resolution 1,016 sets for registrars, and documents those controls so banks can assess them within their own cybersecurity policy. For us, security is not a claim on a slide: it is something you demonstrate with evidence. 🔒
References
- Resolução CONTRAN nº 1.016/2024, Anexo, itens 3.3.4 a 3.3.5.2 · ISO/IEC 27001 requirement and compliance deadlines for registrars. — open
- ISO/IEC 27001 · International standard for information security management systems. — open
- Banco Central do Brasil, Voto CMN 88/2025 · Supports the strengthening of CMN Res. 4,893 on cybersecurity. — open
From the One IT Technical Team, who read a certificate’s scope as carefully as the fine print of a financing contract.
— One IT Technical Team · Registry · Technology · ComplianceHow One IT helps: Want to see how we assess and document security controls?
Information securityInfographic photo: Crew crew / Wikimedia Commons, CC0 (adaptada)
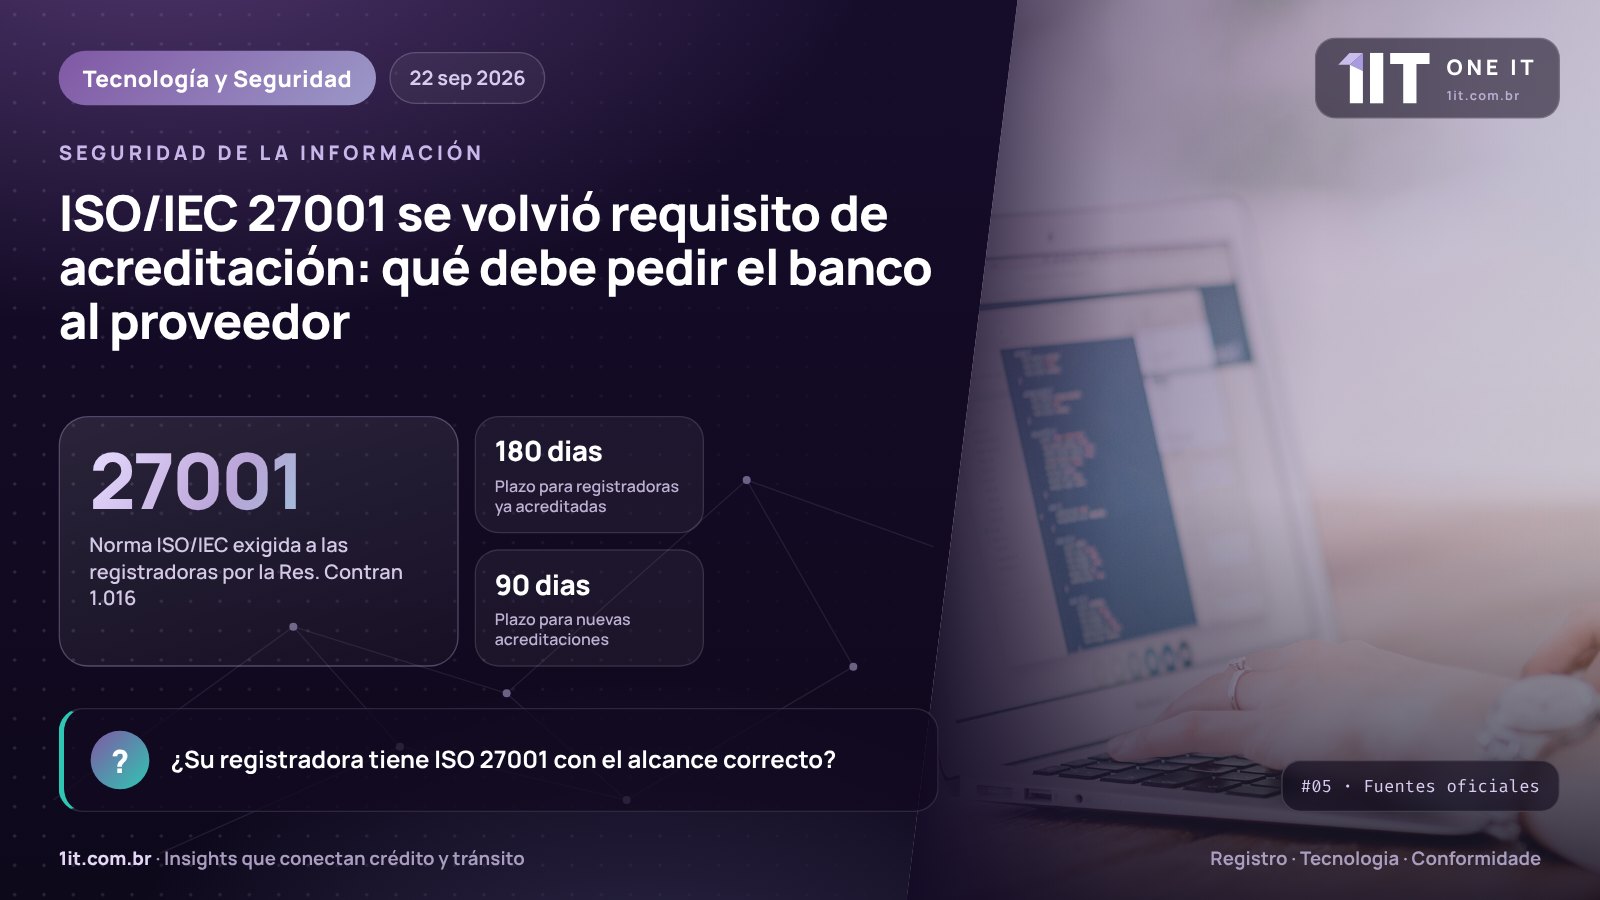
En la mesa del comité de proveedores, el cuestionario de seguridad enviado a una registradora solía tener decenas de preguntas abiertas. Desde la Resolución Contran 1.016/2024, una de ellas tiene respuesta binaria: ¿la empresa tiene certificación ISO/IEC 27001? El ítem 3.3.4 del nuevo anexo convirtió la principal norma internacional de gestión de seguridad de la información en requisito de acreditación. Para el banco, eso simplifica el punto de partida, pero no reemplaza el análisis de lo que hay detrás del certificado.
Qué exige la Resolución, y en qué plazo
El anexo incorporado por la Resolución 1.016 exige la certificación ISO/IEC 27001 a las empresas registradoras de contratos. La norma también definió una transición: las registradoras ya acreditadas recibieron 180 días para adecuarse, plazo renovable una sola vez si la certificación está en curso, mientras que las nuevas acreditaciones cuentan con 90 días, según los ítems 3.3.5 a 3.3.5.2. El mismo anexo pide un certificado de capacidad técnica en tratamiento de datos, que puede sustituirse por la certificación ISO/IEC 27701.
El efecto es un piso común de madurez. Todas las registradoras acreditadas pasan a operar bajo un sistema de gestión de seguridad auditado por terceros, con políticas, análisis de riesgos, controles y mejora continua. Para el Detran, el requisito facilita la verificación en la acreditación. Para el acreedor, que responde solidariamente por incidentes con datos, ofrece una referencia objetiva, aunque debe leerse con atención a los detalles.
Qué pedir al proveedor
Un certificado ISO/IEC 27001 indica que existe un sistema de gestión certificado, pero no dice, por sí solo, que cubra la operación contratada. La diligencia del banco debe ir más allá de la copia del certificado y verificar si lo auditado corresponde al servicio de registro que se prestará. Una lista práctica para la contratación y la revisión periódica incluye:
- el alcance del certificado abarca la plataforma y los procesos de registro de contratos;
- el certificado está vigente y las auditorías de seguimiento están al día;
- la declaración de aplicabilidad muestra qué controles se adoptaron o excluyeron;
- hay evidencias de gestión de incidentes y de pruebas de continuidad;
- los hallazgos de la última auditoría fueron tratados.
La Resolución 1.016 no trata la ISO/IEC 27001 y la ISO/IEC 27701 como alternativas. La primera es obligatoria para la acreditación; la segunda puede reemplazar el certificado de capacidad técnica en tratamiento de datos. Una registradora puede, por lo tanto, necesitar los dos frentes, seguridad y privacidad, documentados al mismo tiempo.
El certificado no es el punto final
La diligencia también ganó peso del lado de la regulación bancaria. La Resolución CMN 4.893/2021, que trata de la política de ciberseguridad de las instituciones financieras, fue reforzada por una norma del 18 de diciembre de 2025. El cambio agregó controles mínimos, como trazabilidad, control de acceso y pruebas de intrusión anuales e independientes, y los extendió a sistemas desarrollados por terceros, con plazo de adecuación el 1 de marzo de 2026.
En la práctica, la ISO/IEC 27001 de la registradora y la política cibernética del banco deben dialogar. Los contratos tienen que prever acceso a evidencias, aviso de cambios relevantes y cooperación en pruebas e incidentes. El certificado abre la conversación sobre seguridad; la gestión continua del proveedor es lo que mantiene honesta esa conversación durante toda la relación comercial, y no solo el día de la firma.
One IT estructura procesos y tecnología alineados con los requisitos de seguridad de la información que la Resolución 1.016 exige a las registradoras, y documenta esos controles para que los bancos puedan evaluarlos dentro de su propia política cibernética. Para nosotros, la seguridad se demuestra con evidencias. 🔒
Referencias
- Resolução CONTRAN nº 1.016/2024, Anexo, itens 3.3.4 a 3.3.5.2 · Exigencia de ISO/IEC 27001 y plazos de adecuación de las registradoras. — acceder
- ISO/IEC 27001 · Norma internacional de sistemas de gestión de seguridad de la información. — acceder
- Banco Central do Brasil, Voto CMN 88/2025 · Fundamenta el refuerzo de la Res. CMN 4.893 sobre ciberseguridad. — acceder
Del Núcleo Técnico One IT, que lee el alcance de un certificado con la misma atención que la letra pequeña de un contrato de financiamiento.
— Núcleo Técnico One IT · Registro · Tecnología · CumplimientoCómo ayuda One IT: ¿Quiere ver cómo evaluamos y documentamos los controles de seguridad?
Seguridad de la informaciónFoto de la infografía: Crew crew / Wikimedia Commons, CC0 (adaptada)