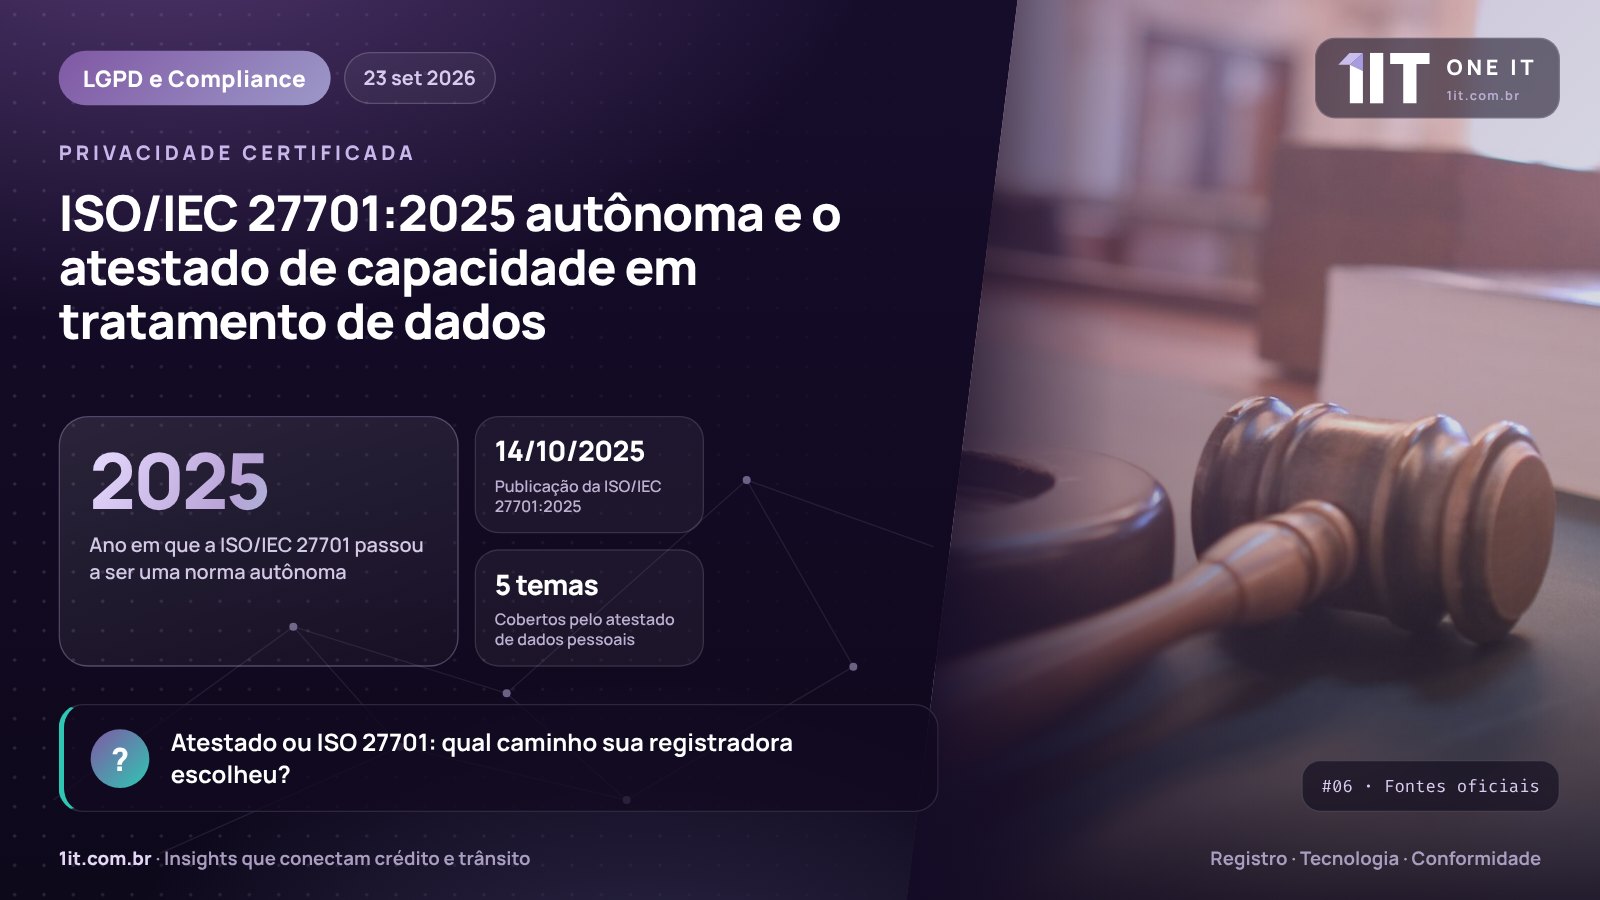
Durante anos, a ISO/IEC 27701 foi uma extensão: só fazia sentido acoplada a um sistema de gestão ISO/IEC 27001. Em 14 de outubro de 2025, a nova edição foi publicada como norma autônoma, sem essa dependência. A mudança chega num momento oportuno para o registro de contratos de veículos, porque a Resolução Contran 1.016/2024 aceita a certificação ISO/IEC 27701 como forma de dispensar o atestado de capacidade técnica em tratamento de dados exigido das registradoras.
O que o atestado precisa demonstrar
O anexo da Resolução 1.016 exige que a registradora comprove capacidade técnica para tratar dados pessoais com segurança. O atestado deve cobrir um conjunto de temas que conversa diretamente com a Lei Geral de Proteção de Dados e com a rotina de uma empresa que recebe e armazena, todos os dias, informações de devedores e veículos enviadas por credores de todo o país:
- avaliação de impacto à privacidade;
- controle de acesso;
- atendimento aos direitos dos titulares;
- criptografia;
- gestão de incidentes, com notificação à ANPD.
O que muda com a edição de 2025
Com a ISO/IEC 27701:2025 autônoma, uma organização pode estruturar e certificar seu sistema de gestão de privacidade sem que ele seja tratado como um apêndice do sistema de segurança. Na prática, isso dá mais clareza ao papel da privacidade dentro da empresa, com objetivos, responsáveis e indicadores próprios. Para auditores e contratantes, também fica mais fácil enxergar o que foi efetivamente avaliado no campo da proteção de dados pessoais.
Há, porém, um ponto que não muda no credenciamento: a ISO/IEC 27001 continua obrigatória pela Resolução 1.016. A autonomia da 27701 não cria um atalho para dispensar a norma de segurança. Ela apenas permite que a frente de privacidade seja certificada de forma independente e substitua o atestado. Como a Resolução se refere à ISO/IEC 27701 sem detalhar edição, vale confirmar com cada Detran como o edital trata a versão de 2025.
A sigla da norma esconde uma pequena revolução de nomenclatura: a ISO/IEC 27701 nasceu como extensão da 27001, voltada à gestão de informações de privacidade, e por isso era lida quase como um capítulo dela. Na edição de 2025, ela passou a se sustentar sozinha, o que permite a uma organização buscar certificação em privacidade mesmo sem ter um sistema de segurança certificado.
Como o banco deve ler essa escolha
Para a instituição financeira, saber qual caminho a registradora adotou é parte da diligência. Um atestado de capacidade técnica e uma certificação ISO/IEC 27701 são evidências de natureza diferente: o primeiro descreve competências; a segunda pressupõe um sistema de gestão auditado periodicamente. Ambos são aceitos pela norma, mas pedem leituras distintas na hora de avaliar riscos e definir cláusulas contratuais.
Em qualquer caso, as perguntas práticas são as mesmas. Quem é o encarregado de dados e como ele é acionado? Como os direitos dos titulares são atendidos quando o pedido chega pelo banco? Qual é o fluxo de comunicação de incidentes entre as partes? Como credor e registradora respondem solidariamente por incidentes com dados, essas respostas precisam estar escritas, testadas e revisadas, e não apenas prometidas em proposta comercial.
A One IT documenta requisitos de privacidade e segurança previstos na Resolução 1.016 e estrutura processos para atender a temas como avaliação de impacto, direitos dos titulares e gestão de incidentes. O objetivo é que bancos e Detrans possam conferir, com evidências claras, como os dados do registro são protegidos. 🔏
Referências
- Resolução CONTRAN nº 1.016/2024, Anexo · Atestado de capacidade técnica em tratamento de dados e dispensa por ISO/IEC 27701. — acessar
- Lei 13.709/2018 (LGPD) · Direitos dos titulares, segurança e comunicação de incidentes. — acessar
- ISO/IEC 27001 · Norma de segurança da informação que segue obrigatória para o credenciamento. — acessar
Do Núcleo Técnico One IT, que comemorou a independência da ISO/IEC 27701 com moderação, café e uma planilha de controles atualizada.
— Núcleo Técnico One IT · Registro · Tecnologia · ConformidadeComo a One IT ajuda: Quer conhecer como tratamos privacidade no registro de contratos?
LGPD na One ITFoto do infográfico: Joe Gratz / Wikimedia Commons, CC0 (adaptada)
For years, ISO/IEC 27701 was an extension: it only made sense attached to an ISO/IEC 27001 management system. On October 14, 2025, the new edition was published as a standalone standard, without that dependency. The change comes at a timely moment for vehicle contract registration, because CONTRAN Resolution 1,016/2024 accepts ISO/IEC 27701 certification as a way to waive the technical capability certificate in data processing required of registrars.
What the certificate must demonstrate
The annex to Resolution 1,016 requires registrars to prove technical capability to process personal data securely. The certificate must cover a set of topics that speaks directly to Brazil’s General Data Protection Law and to the daily routine of a company that receives and stores, every single day, information on debtors and vehicles sent by lenders from all over the country:
- privacy impact assessment;
- access control;
- handling of data subject rights;
- encryption;
- incident management, including notification to the ANPD.
What changes with the 2025 edition
With a standalone ISO/IEC 27701:2025, an organization can structure and certify its privacy management system without treating it as an appendix to the security system. In practice, this gives the privacy function more clarity within the company, with its own objectives, owners and indicators. For auditors and clients, it also becomes easier to see what was actually assessed in the field of personal data protection.
There is, however, one point that does not change in accreditation: ISO/IEC 27001 remains mandatory under Resolution 1,016. The autonomy of 27701 creates no shortcut to waive the security standard. It simply allows the privacy front to be certified independently and to replace the certificate. Since the Resolution refers to ISO/IEC 27701 without specifying an edition, it is worth confirming with each Detran how its call notice treats the 2025 version.
The standard’s number hides a small naming revolution: ISO/IEC 27701 was born as an extension of 27001 for privacy information management, and was therefore read almost as one of its chapters. In the 2025 edition, it began to stand on its own, which allows an organization to seek privacy certification even without a certified security management system.
How banks should read this choice
For a financial institution, knowing which path the registrar took is part of due diligence. A technical capability certificate and an ISO/IEC 27701 certification are evidence of different kinds: the former describes competencies; the latter presupposes a management system audited periodically. Both are accepted by the rule, but they call for different readings when assessing risks and drafting contract clauses.
Either way, the practical questions are the same. Who is the data protection officer and how are they reached? How are data subject rights handled when the request comes through the bank? What is the incident communication flow between the parties? Since lender and registrar are jointly liable for data incidents, these answers must be written down, tested and reviewed, not merely promised in a commercial proposal.
One IT documents the privacy and security requirements set out in Resolution 1,016 and builds processes to address topics such as impact assessment, data subject rights and incident management. The goal is for banks and Detrans to verify, with clear evidence, how registration data is protected at every step. 🔏
References
- Resolução CONTRAN nº 1.016/2024, Anexo · Data processing capability certificate and its waiver through ISO/IEC 27701. — open
- Lei 13.709/2018 (LGPD) · Data subject rights, security and incident reporting. — open
- ISO/IEC 27001 · Information security standard that remains mandatory for accreditation. — open
From the One IT Technical Team, who celebrated ISO/IEC 27701’s independence in moderation, with coffee and an updated controls spreadsheet.
— One IT Technical Team · Registry · Technology · ComplianceHow One IT helps: Want to see how we handle privacy in contract registration?
LGPD at One ITInfographic photo: Joe Gratz / Wikimedia Commons, CC0 (adaptada)
Durante años, la ISO/IEC 27701 fue una extensión: solo tenía sentido acoplada a un sistema de gestión ISO/IEC 27001. El 14 de octubre de 2025, la nueva edición se publicó como norma autónoma, sin esa dependencia. El cambio llega en un momento oportuno para el registro de contratos de vehículos, porque la Resolución Contran 1.016/2024 acepta la certificación ISO/IEC 27701 como forma de eximir el certificado de capacidad técnica en tratamiento de datos exigido a las registradoras.
Lo que el certificado debe demostrar
El anexo de la Resolución 1.016 exige que la registradora compruebe capacidad técnica para tratar datos personales con seguridad. El certificado debe cubrir un conjunto de temas que dialoga directamente con la Ley General de Protección de Datos de Brasil y con la rutina de quien recibe, todos los días, información de deudores y vehículos enviada por acreedores de todo el país:
- evaluación de impacto a la privacidad;
- control de acceso;
- atención a los derechos de los titulares;
- criptografía;
- gestión de incidentes, con notificación a la ANPD.
Qué cambia con la edición de 2025
Con la ISO/IEC 27701:2025 autónoma, una organización puede estructurar y certificar su sistema de gestión de privacidad sin tratarlo como un apéndice del sistema de seguridad. En la práctica, eso da más claridad al papel de la privacidad dentro de la empresa, con objetivos, responsables e indicadores propios. Para auditores y contratantes, también resulta más fácil ver qué se evaluó efectivamente en materia de protección de datos personales.
Hay, sin embargo, un punto que no cambia en la acreditación: la ISO/IEC 27001 sigue siendo obligatoria según la Resolución 1.016. La autonomía de la 27701 no crea un atajo para eximir la norma de seguridad. Solo permite que el frente de privacidad se certifique de forma independiente y sustituya el certificado. Como la Resolución menciona la ISO/IEC 27701 sin detallar la edición, conviene confirmar con cada Detran cómo trata la convocatoria la versión de 2025.
El número de la norma esconde una pequeña revolución de nomenclatura: la ISO/IEC 27701 nació como extensión de la 27001, orientada a la gestión de información de privacidad, y por eso se leía casi como un capítulo de ella. En la edición de 2025 pasó a sostenerse sola, lo que permite a una organización buscar certificación en privacidad incluso sin un sistema de seguridad certificado.
Cómo debe leer el banco esa elección
Para la institución financiera, saber qué camino adoptó la registradora es parte de la diligencia. Un certificado de capacidad técnica y una certificación ISO/IEC 27701 son evidencias de naturaleza distinta: el primero describe competencias; la segunda presupone un sistema de gestión auditado periódicamente. Ambos son aceptados por la norma, pero exigen lecturas diferentes al evaluar riesgos y definir cláusulas contractuales.
En cualquier caso, las preguntas prácticas son las mismas. ¿Quién es el encargado de datos y cómo se le contacta? ¿Cómo se atienden los derechos de los titulares cuando la solicitud llega por el banco? ¿Cuál es el flujo de comunicación de incidentes entre las partes? Como acreedor y registradora responden solidariamente por incidentes con datos, esas respuestas deben estar escritas, probadas y revisadas, y no solo prometidas en una propuesta comercial.
One IT documenta los requisitos de privacidad y seguridad previstos en la Resolución 1.016 y estructura procesos para atender temas como evaluación de impacto, derechos de los titulares y gestión de incidentes. El objetivo es que bancos y Detrans puedan verificar, con evidencias claras, cómo se protegen los datos del registro. 🔏
Referencias
- Resolução CONTRAN nº 1.016/2024, Anexo · Certificado de capacidad técnica en tratamiento de datos y su exención mediante ISO/IEC 27701. — acceder
- Lei 13.709/2018 (LGPD) · Derechos de los titulares, seguridad y comunicación de incidentes. — acceder
- ISO/IEC 27001 · Norma de seguridad de la información que sigue siendo obligatoria para la acreditación. — acceder
Del Núcleo Técnico One IT, que celebró la independencia de la ISO/IEC 27701 con moderación, café y una planilla de controles actualizada.
— Núcleo Técnico One IT · Registro · Tecnología · CumplimientoCómo ayuda One IT: ¿Quiere conocer cómo tratamos la privacidad en el registro de contratos?
LGPD en One ITFoto de la infografía: Joe Gratz / Wikimedia Commons, CC0 (adaptada)