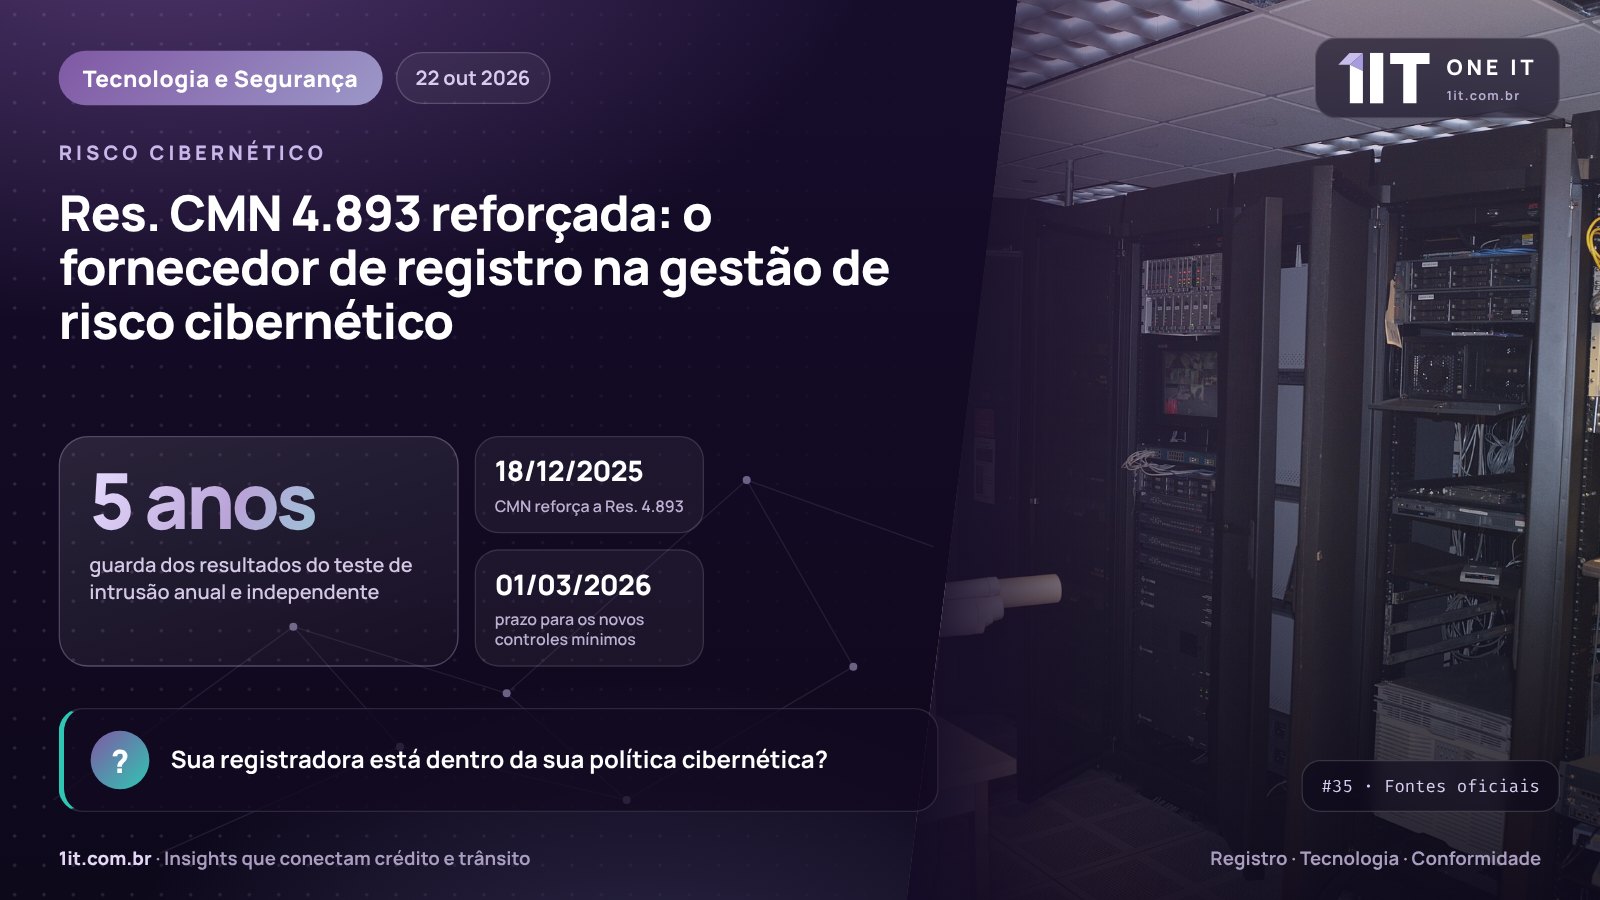
Em 26 de fevereiro de 2021, o Conselho Monetário Nacional editou a Res. 4.893, sobre política de segurança cibernética e contratação de serviços de processamento, armazenamento de dados e computação em nuvem. Em 18 de dezembro de 2025, o CMN voltou ao texto — por meio da resolução que bases secundárias identificam como a de número 5.274 — e acrescentou controles mínimos que alcançam também sistemas desenvolvidos por terceiros. Para quem registra contratos no Detran em nome do banco, a mudança tem endereço certo.
O que a alteração acrescentou
Segundo o voto que fundamentou a mudança no Banco Central e no CMN, a norma passou a listar controles mínimos que antes ficavam a critério de cada instituição: uso de certificados, integração por APIs com segurança, rastreabilidade, testes de intrusão, controle de acesso e configurações seguras. Vieram também a exigência de autenticação multifator e o isolamento dos ambientes de Pix e do STR. Na prática, o texto transforma boas práticas de mercado em requisitos verificáveis pela supervisão.
Dois pontos merecem atenção especial. O primeiro é que esses controles se aplicam igualmente a sistemas desenvolvidos por terceiros, e não apenas aos construídos internamente. O segundo é o teste de intrusão anual e independente, com guarda dos resultados por cinco anos. O prazo de adequação terminou em 1º de março de 2026, de modo que o tema já saiu do planejamento e entrou na rotina de auditoria.
Por que a registradora entra no perímetro
O registro eletrônico de contratos é, por natureza, uma integração entre sistemas. Dados do contrato e do devedor saem do banco, passam pela registradora e chegam ao Detran. Desde a Res. Contran 1.016/2024, o envio inclui o arquivo digitalizado do contrato, e o credor e a registradora respondem solidariamente por incidentes com dados, nos termos da LGPD. Cada etapa desse caminho envolve credenciais, chamadas de API e registros de acesso que precisam ser controlados de ponta a ponta.
Cabe a cada instituição classificar seus fornecedores segundo a própria política, mas o raciocínio é difícil de contornar: um sistema de terceiro, conectado por API, que trata dados pessoais e documentos contratuais em escala, está exatamente no tipo de interface que a alteração da 4.893 quis cobrir. Tratar a registradora como simples prestadora administrativa deixa uma lacuna no mapa de riscos.
Os resultados dos testes de intrusão exigidos pela 4.893 devem ser guardados por cinco anos. É o mesmo horizonte que o anexo da Res. Contran 807/2020 fixa para a guarda dos registros pela registradora após a liquidação do contrato. Uma coincidência de prazos que facilita a vida de quem decide organizar evidências de forma conjunta com o fornecedor.
O que pedir ao fornecedor de registro
A boa notícia é que parte da régua já existe do lado regulatório do trânsito. Desde a Res. 1.016, a certificação ISO/IEC 27001 passou a ser requisito de credenciamento das registradoras, e o anexo da Res. 807 exige centro secundário capaz de retomar a operação em até duas horas. Na diligência de contratação e nas revisões periódicas, vale pedir evidências concretas, de preferência atualizadas em ciclo anual, alinhado ao calendário de testes do próprio banco:
- Documentação da integração: autenticação, certificados e controle de acesso por perfil.
- Rastreabilidade por contrato, com registros de quem enviou, alterou e consultou cada dado.
- Sumário executivo do teste de intrusão independente mais recente e do plano de correção.
- Plano de continuidade com o centro secundário e os resultados dos testes de recuperação.
A One IT estrutura seus processos de registro com a política cibernética do cliente em mente: integrações por API com autenticação forte, rastreabilidade por contrato e documentação de controles organizada para diligência e auditoria. A ideia é que, quando o time de risco do banco pedir evidências, a resposta venha em dias, e não em meses. 🔐
Referências
- Voto CMN 88/2025 (BCB 185/2025) · Fundamentação da alteração da Res. CMN 4.893 com novos controles mínimos de segurança. — acessar
- Resolução Contran 1.016/2024 · Solidariedade entre credor e registradora e exigência de ISO/IEC 27001 no credenciamento. — acessar
- Resolução Contran 807/2020 · Anexo com requisitos de continuidade e guarda de registros das registradoras. — acessar
Escrito por gente que lê resoluções do CMN no café da manhã e logs de API no almoço. O jantar, por segurança, fica fora do escopo.
— Núcleo Técnico One IT · Registro · Tecnologia · ConformidadeComo a One IT ajuda: Quer levar a registradora para dentro da sua gestão de risco cibernético?
Segurança da informaçãoFoto do infográfico: Carl Lender from Sunrise, USA / Wikimedia Commons, CC BY 2.0 (adaptada)
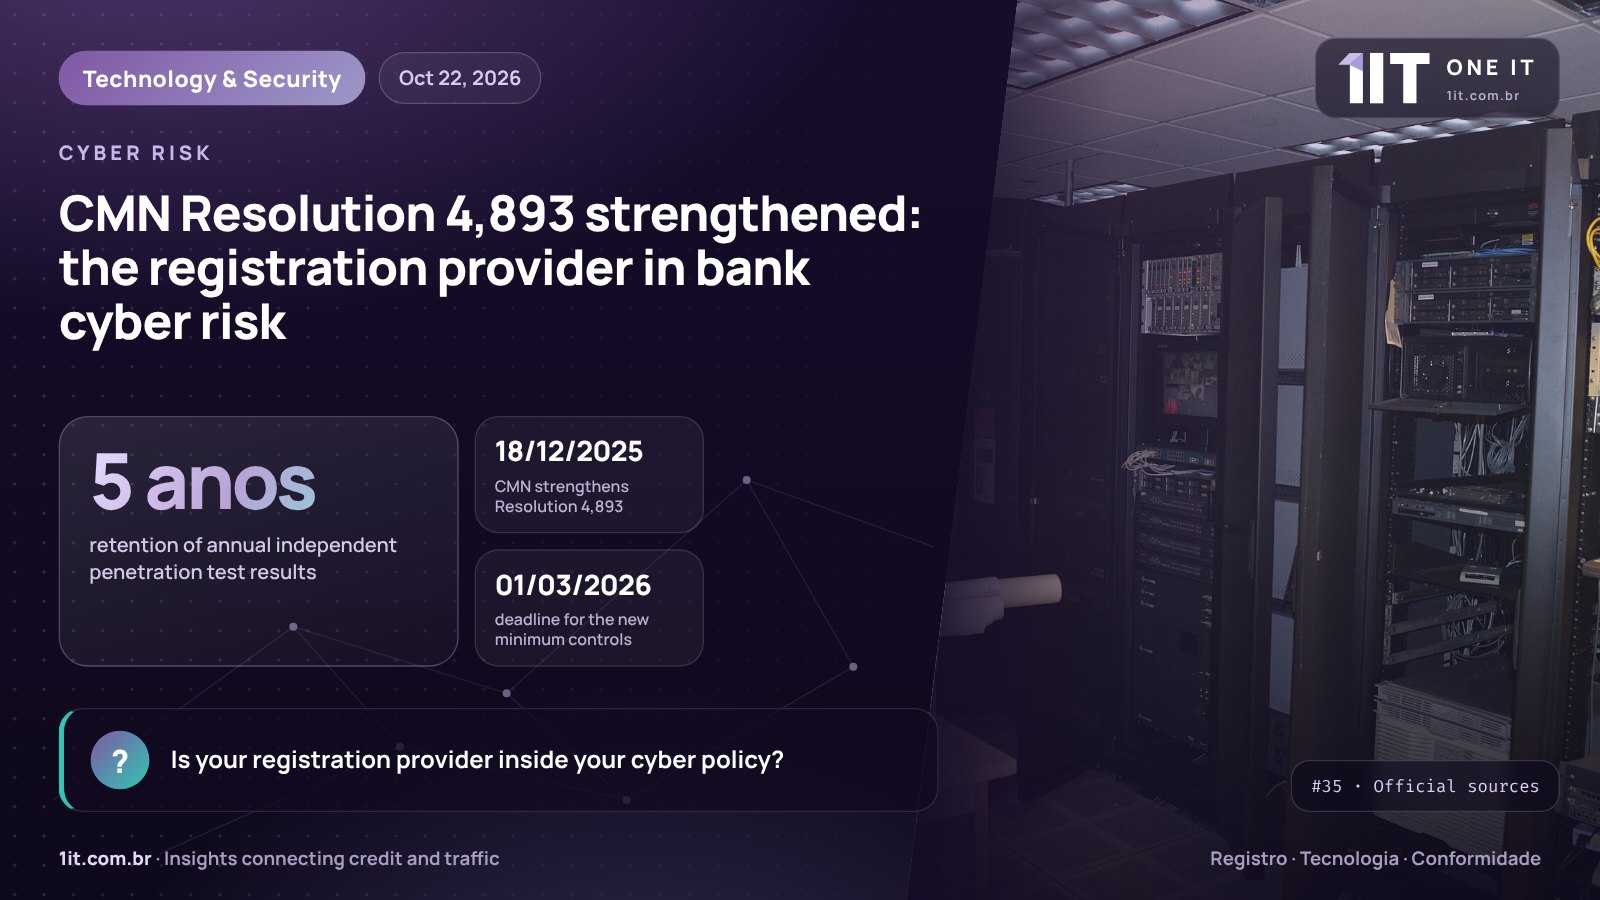
On 26 February 2021, Brazil's National Monetary Council (CMN) issued Resolution 4,893 on cyber security policy and the contracting of data processing, storage and cloud computing services. On 18 December 2025, the CMN returned to the text — through the resolution that secondary databases identify as number 5,274 — and added minimum controls that also cover systems developed by third parties. For whoever registers contracts with the Detran on a bank's behalf, the change has a clear address.
What the amendment added
According to the vote that grounded the change at the Central Bank and the CMN, the rule now lists minimum controls that were previously left to each institution's discretion: use of certificates, secure API integration, traceability, penetration testing, access control and secure configurations. It also introduced multi-factor authentication requirements and the isolation of the Pix and STR payment environments. In practice, the text turns market best practice into requirements that supervisors can verify.
Two points deserve special attention. First, these controls apply equally to systems developed by third parties, not only to those built in-house. Second, there is the annual, independent penetration test, with results retained for five years. The compliance deadline ended on 1 March 2026, so the subject has already moved from planning into the audit routine — where supervisors can ask for evidence at any time.
Why the registration company is inside the perimeter
Electronic contract registration is, by nature, an integration between systems. Contract and borrower data leave the bank, pass through the registration company and reach the Detran. Since Contran Resolution 1,016/2024, the submission includes the digitised contract file, and the creditor and the registration company are jointly liable for data incidents under the LGPD. Every step along that path involves credentials, API calls and access logs that must be controlled end to end.
Each institution must classify its suppliers according to its own policy, but the reasoning is hard to avoid: a third-party system, connected by API, processing personal data and contract documents at scale, sits exactly in the type of interface the amendment to Resolution 4,893 sought to cover. Treating the registration company as a mere administrative provider leaves a gap in the risk map.
The penetration test results required by Resolution 4,893 must be kept for five years. That is the same horizon the annex to Contran Resolution 807/2020 sets for the registration company to keep records after a contract is settled. A coincidence of deadlines that makes life easier for anyone who decides to organise evidence jointly with their provider.
What to ask of your registration provider
The good news is that part of the yardstick already exists on the traffic regulation side. Since Resolution 1,016, ISO/IEC 27001 certification has been a requirement for accrediting registration companies, and the annex to Resolution 807 requires a secondary site able to resume operations within two hours. During contracting due diligence and periodic reviews, it is worth asking for concrete evidence, ideally refreshed every year in line with the bank's own testing calendar:
- Integration documentation: authentication, certificates and role-based access control.
- Traceability per contract, with records of who submitted, changed and looked up each item of data.
- Executive summary of the most recent independent penetration test and the remediation plan.
- Business continuity plan covering the secondary site and recovery test results.
One IT structures its registration processes with the client's cyber policy in mind: API integrations with strong authentication, traceability per contract and control documentation organised for due diligence and audit. The idea is that when the bank's risk team asks for evidence, the answer arrives in days, not months. 🔐
References
- Voto CMN 88/2025 (BCB 185/2025) · Grounds for amending CMN Resolution 4,893 with new minimum security controls. — open
- Resolução Contran 1.016/2024 · Joint liability of creditor and registration company; ISO/IEC 27001 required for accreditation. — open
- Resolução Contran 807/2020 · Annex with continuity and record-keeping requirements for registration companies. — open
Written by people who read CMN resolutions over breakfast and API logs over lunch. Dinner, for security reasons, stays out of scope.
— One IT Technical Team · Registry · Technology · ComplianceHow One IT helps: Want to bring your registration provider into your cyber risk management?
Information securityInfographic photo: Carl Lender from Sunrise, USA / Wikimedia Commons, CC BY 2.0 (adaptada)
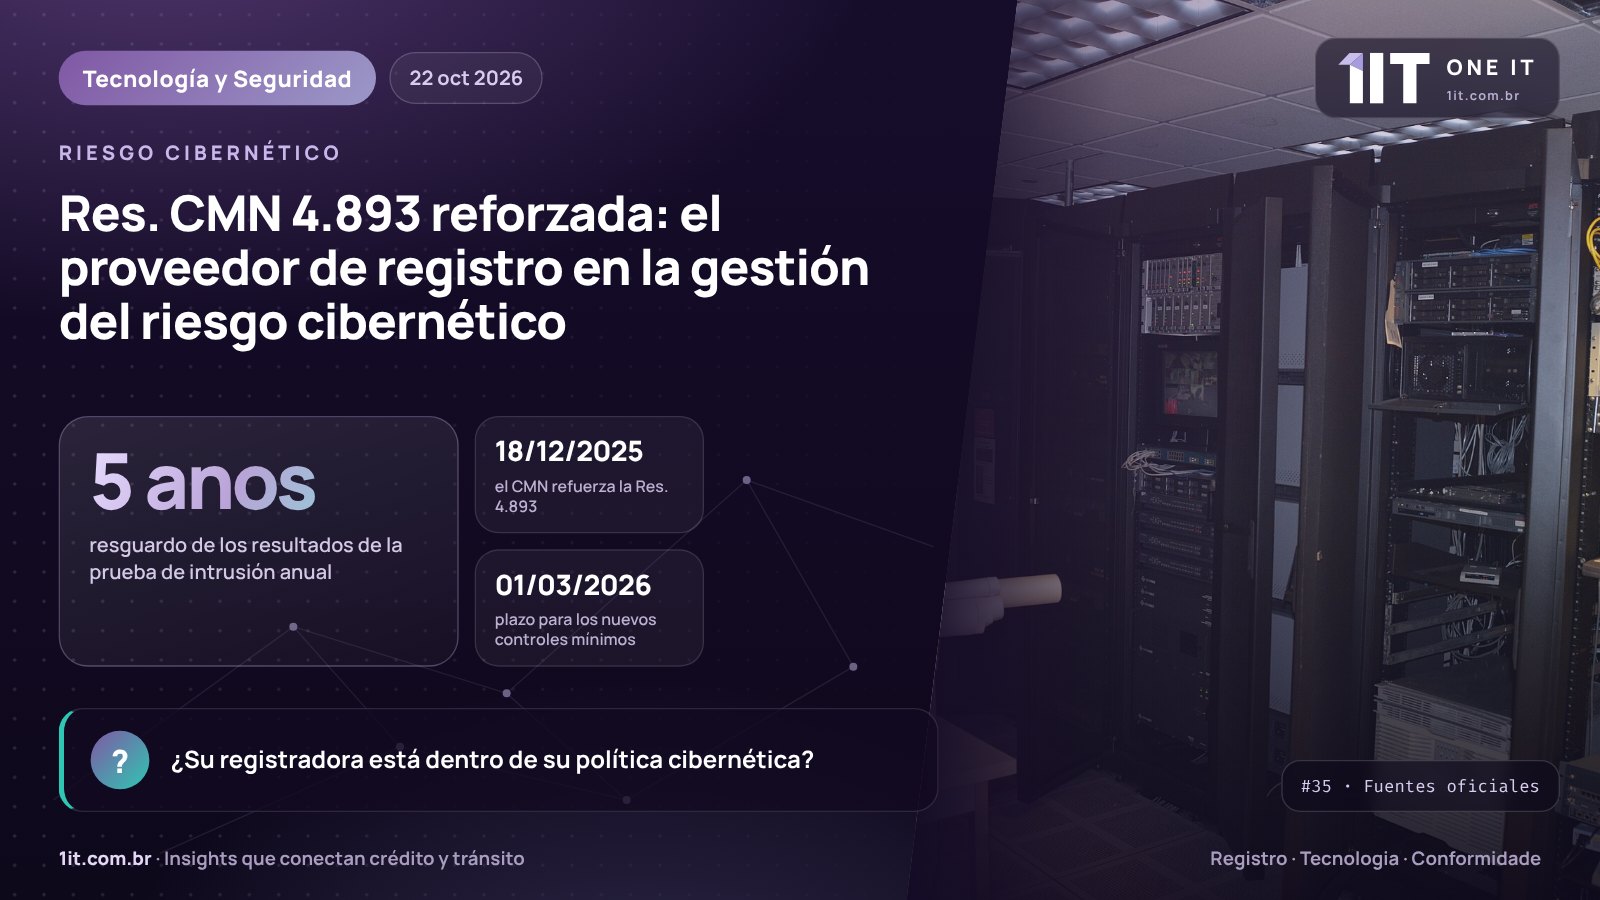
El 26 de febrero de 2021, el Consejo Monetario Nacional (CMN) dictó la Resolución 4.893, sobre política de seguridad cibernética y contratación de servicios de procesamiento, almacenamiento de datos y computación en la nube. El 18 de diciembre de 2025, el CMN volvió al texto — mediante la resolución que bases secundarias identifican con el número 5.274 — y añadió controles mínimos que alcanzan también a sistemas desarrollados por terceros. Para quien registra contratos en el Detran en nombre del banco, el cambio tiene destinatario claro.
Qué añadió la modificación
Según el voto que fundamentó el cambio en el Banco Central y en el CMN, la norma pasó a enumerar controles mínimos que antes quedaban a criterio de cada institución: uso de certificados, integración segura por API, trazabilidad, pruebas de intrusión, control de acceso y configuraciones seguras. También se incorporaron la autenticación multifactor y el aislamiento de los entornos de Pix y del STR. En la práctica, el texto convierte buenas prácticas de mercado en requisitos verificables por la supervisión.
Dos puntos merecen especial atención. El primero es que estos controles se aplican igualmente a sistemas desarrollados por terceros, y no solo a los construidos internamente. El segundo es la prueba de intrusión anual e independiente, con resguardo de los resultados durante cinco años. El plazo de adecuación venció el 1 de marzo de 2026, de modo que el tema ya pasó de la planificación a la rutina de auditoría.
Por qué la registradora entra en el perímetro
El registro electrónico de contratos es, por naturaleza, una integración entre sistemas. Los datos del contrato y del deudor salen del banco, pasan por la registradora y llegan al Detran. Desde la Resolución Contran 1.016/2024, el envío incluye el archivo digitalizado del contrato, y el acreedor y la registradora responden solidariamente por incidentes con datos, en los términos de la LGPD. Cada etapa de ese camino implica credenciales, llamadas de API y registros de acceso que deben controlarse de punta a punta.
Corresponde a cada institución clasificar a sus proveedores según su propia política, pero el razonamiento es difícil de esquivar: un sistema de terceros, conectado por API, que trata datos personales y documentos contractuales a escala, está exactamente en el tipo de interfaz que la modificación de la 4.893 quiso cubrir. Tratar a la registradora como simple prestadora administrativa deja un vacío en el mapa de riesgos.
Los resultados de las pruebas de intrusión exigidas por la 4.893 deben conservarse durante cinco años. Es el mismo horizonte que el anexo de la Resolución Contran 807/2020 fija para que la registradora conserve los registros tras la liquidación del contrato. Una coincidencia de plazos que facilita la vida de quien decide organizar las evidencias junto con su proveedor.
Qué pedir al proveedor de registro
La buena noticia es que parte de la vara ya existe en la regulación de tránsito. Desde la Res. 1.016, la certificación ISO/IEC 27001 es requisito para acreditar registradoras, y el anexo de la Res. 807 exige un centro secundario capaz de retomar la operación en hasta dos horas. En la diligencia de contratación y en las revisiones periódicas, conviene pedir evidencias concretas, preferentemente actualizadas cada año:
- Documentación de la integración: autenticación, certificados y control de acceso por perfil.
- Trazabilidad por contrato, con registros de quién envió, modificó y consultó cada dato.
- Resumen ejecutivo de la prueba de intrusión independiente más reciente y del plan de corrección.
- Plan de continuidad con el centro secundario y los resultados de las pruebas de recuperación.
One IT estructura sus procesos de registro teniendo en cuenta la política cibernética del cliente: integraciones por API con autenticación robusta, trazabilidad por contrato y documentación de controles organizada para diligencia y auditoría. La idea es que, cuando el equipo de riesgos del banco pida evidencias, la respuesta llegue en días, y no en meses. 🔐
Referencias
- Voto CMN 88/2025 (BCB 185/2025) · Fundamentación de la modificación de la Res. CMN 4.893 con nuevos controles mínimos de seguridad. — acceder
- Resolução Contran 1.016/2024 · Solidaridad entre acreedor y registradora y exigencia de ISO/IEC 27001 para la acreditación. — acceder
- Resolução Contran 807/2020 · Anexo con requisitos de continuidad y conservación de registros de las registradoras. — acceder
Escrito por gente que lee resoluciones del CMN en el desayuno y logs de API en el almuerzo. La cena, por seguridad, queda fuera del alcance.
— Núcleo Técnico One IT · Registro · Tecnología · CumplimientoCómo ayuda One IT: ¿Quiere incluir a la registradora en su gestión del riesgo cibernético?
Seguridad de la informaciónFoto de la infografía: Carl Lender from Sunrise, USA / Wikimedia Commons, CC BY 2.0 (adaptada)